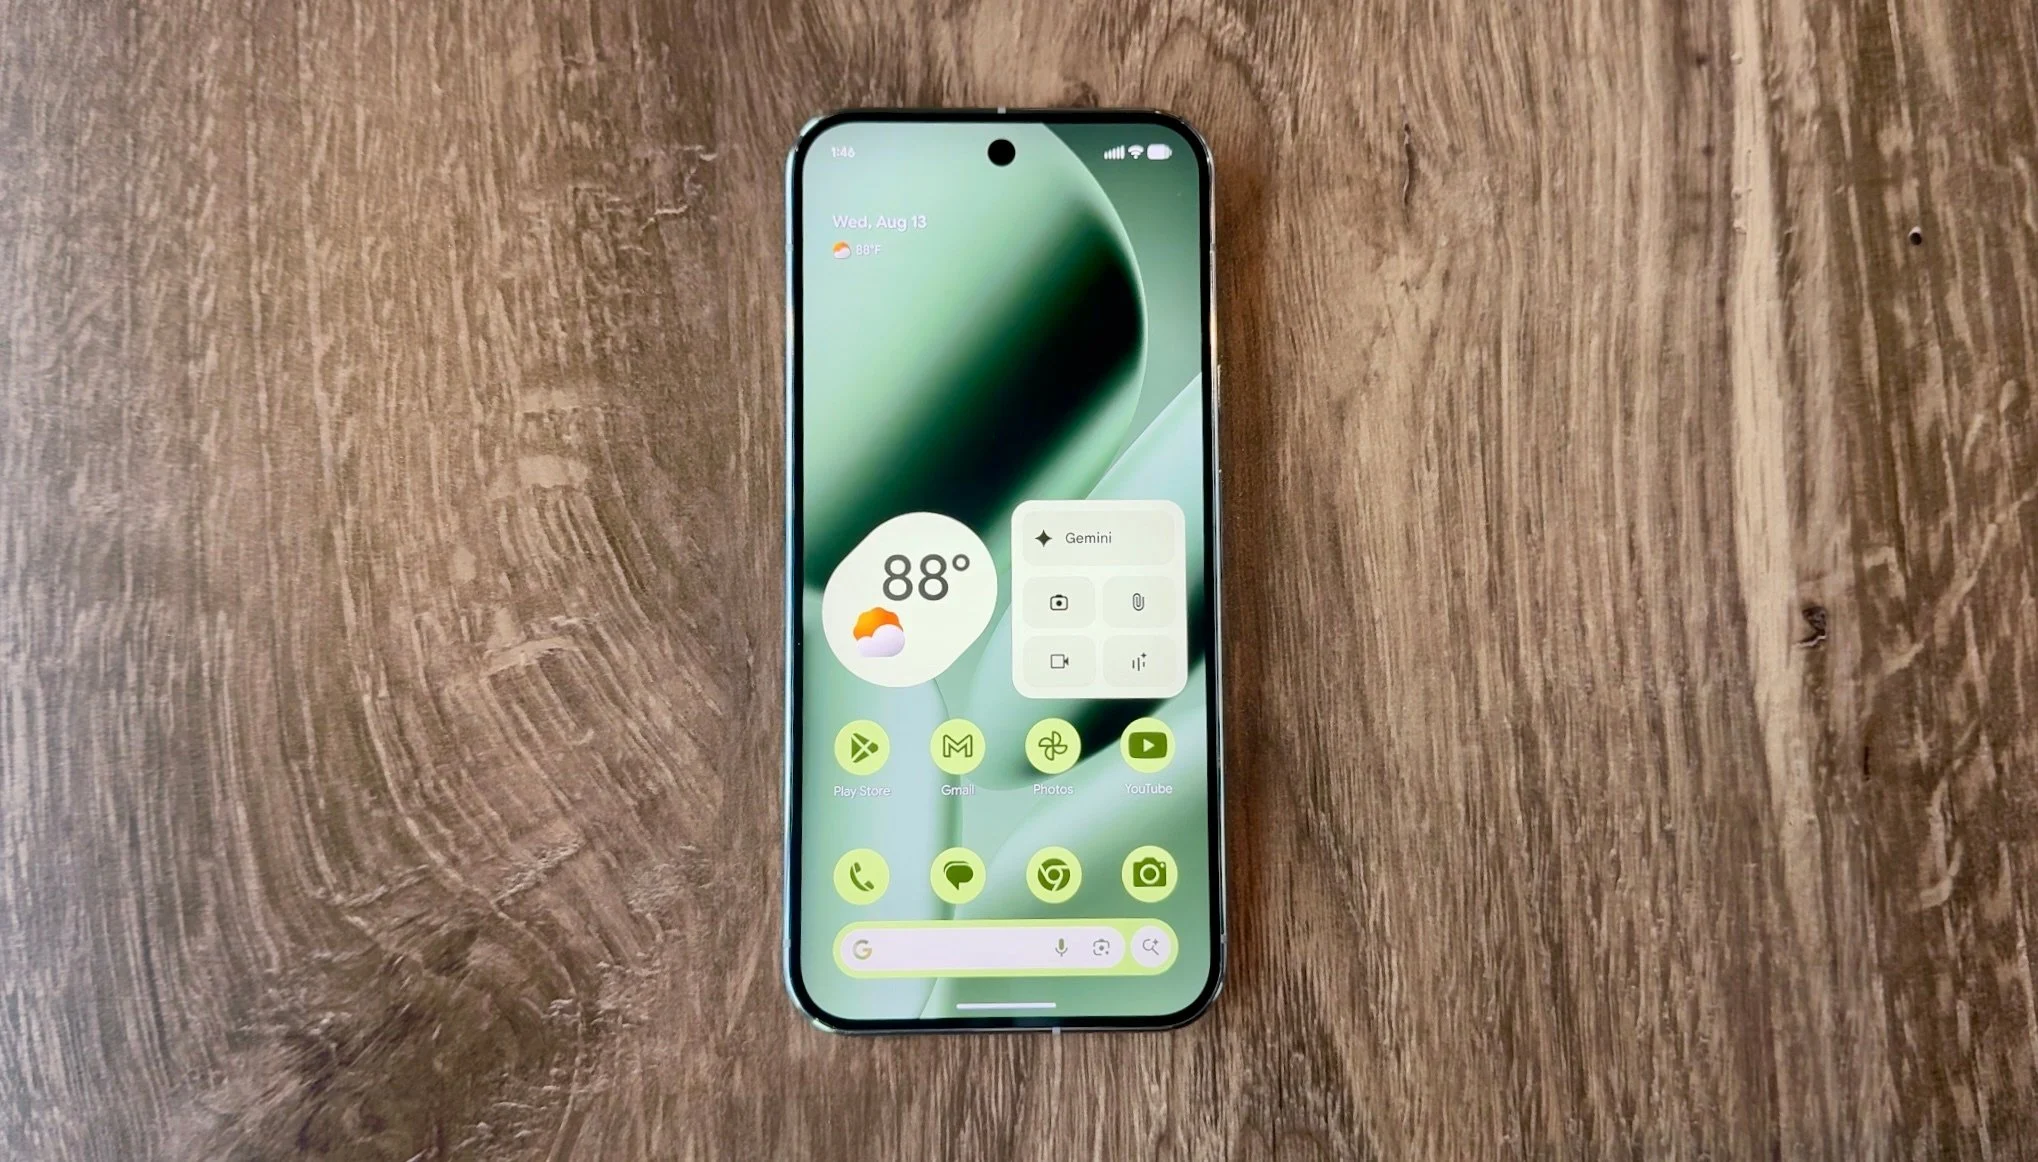
أكدت جوجل أن ثغرة Pixel أمنية عالية الخطورة جرى استغلالها فعليًا في هجمات محدودة ومستهدفة قبل إصلاحها، ما يجعل تحديث هواتف Pixel المدعومة أولوية للمستخدمين. الثغرة تحمل المعرّف CVE-2026-58704 وتوجد في مودم الاتصال الخلوي، ويمكن استغلالها من دون أي تفاعل من صاحب الهاتف.
الإجابة السريعة
قالت جوجل في نشرة أمان Pixel لشهر سبتمبر 2026 إن هناك مؤشرات على أن ثغرة Pixel CVE-2026-58704 خضعت لاستغلال محدود ومستهدف. الثغرة من نوع تصعيد الصلاحيات وتوجد في المودم، ولا تحتاج إلى ضغط رابط أو فتح ملف. وقد عالجتها جوجل ضمن مستوى تصحيح الأمان 2026-09-05 أو أحدث.
ماذا قالت جوجل رسميًا عن ثغرة Pixel؟
نشرت جوجل نشرة تحديثات Pixel الأمنية في 15 سبتمبر 2026، وذكرت فيها بوضوح أن هناك دلائل على احتمال استغلال CVE-2026-58704 بشكل محدود ومستهدف. وتصنف الشركة ثغرة Pixel على أنها عالية الخطورة ومن نوع Elevation of Privilege، أي تصعيد الصلاحيات، مع تأثر مكوّن المودم.

وتقول جوجل إن جميع أجهزة Pixel المدعومة ستحصل على مستوى تصحيح الأمان المؤرخ في 5 سبتمبر 2026، وهو المستوى الذي يعالج المشكلات الواردة في نشرة Pixel الحالية إضافة إلى الثغرات المدرجة في نشرة أمان أندرويد لشهر سبتمبر.
لماذا تعد هذه الثغرة مقلقة؟
تكمن الخطورة في أن الاستغلال لا يحتاج إلى تفاعل مباشر من المستخدم. وفق تفاصيل الثغرة، يمكن أن تؤدي مشكلة في منطق الصلاحيات داخل المودم إلى تجاوز بعض القيود والوصول إلى صلاحيات أعلى. وبحسب التقارير الأمنية، يدخل هذا السيناريو ضمن ما يعرف بهجمات zero-click، حيث لا يحتاج الضحية إلى الضغط على رابط أو تثبيت ملف أو فتح مرفق.
هذا النوع من الهجمات أكثر حساسية من عمليات الاحتيال التقليدية، لأن الوعي الأمني للمستخدم وحده لا يكفي لمنع الاستغلال. عندما تكون المشكلة في مكوّن خلوي منخفض المستوى، يصبح تثبيت التحديث الأمني نفسه هو الإجراء الأهم لسد ثغرة Pixel.
جوجل لم تكشف هوية المهاجمين
حتى الآن لم تحدد جوجل الجهة التي استغلت الثغرة، ولم تنشر تفاصيل تقنية كاملة عن أسلوب الهجوم أو عدد الأجهزة التي تعرضت للاختراق. وصياغة الشركة الرسمية تقتصر على وجود «مؤشرات» إلى استغلال محدود ومستهدف.
وهذا يعني أنه لا توجد معلومات منشورة تسمح بالقول إن جميع مستخدمي Pixel كانوا هدفًا، أو أن هناك حملة واسعة تستهدف الجمهور العام. الأدق أن ثغرة Pixel استُغلت بالفعل أو توجد دلائل قوية على استغلالها ضد مجموعة محدودة من الأهداف، بينما تبقى هوية المهاجمين وأهدافهم غير معلنة.
ما الأجهزة المتأثرة؟
نشرة جوجل لا تقدم في سطر CVE-2026-58704 قائمة مستقلة بالطرازات المتأثرة، لكنها توضح أن جميع أجهزة Google المدعومة تتلقى تحديث سبتمبر الأمني. لذلك يجب على مستخدمي هواتف Pixel المؤهلة للتحديث التعامل مع التصحيح باعتباره مهمًا وعدم انتظار ظهور طرازهم في قائمة منفصلة.
كما أن وجود الثغرة في المودم يعني أن نطاق التأثير مرتبط بالمكوّنات والبرمجيات المستخدمة في الأجهزة، وليس باسم إصدار أندرويد وحده. ولهذا تبقى نشرة Pixel الرسمية المرجع الأدق لمعرفة حالة الأجهزة المدعومة.
كيف تتأكد من تثبيت الإصلاح؟
تؤكد جوجل أن مستوى تصحيح الأمان 2026-09-05 أو أحدث يعالج ثغرة Pixel وجميع المشكلات الواردة في النشرة الحالية. ويمكن التحقق من مستوى التصحيح من إعدادات الهاتف.
- افتح الإعدادات على هاتف Pixel.
- انتقل إلى قسم النظام أو الأمان والخصوصية بحسب إصدار النظام.
- افتح تحديث النظام أو تحديث الأمان.
- تحقق من أن مستوى تصحيح الأمان هو 2026-09-05 أو أحدث.
- إذا ظهر تحديث جديد، ثبته ثم أعد تشغيل الهاتف عند الطلب.
وبما أن جوجل توزع التحديثات تدريجيًا، فقد يصل التحديث إلى بعض الأجهزة قبل غيرها. لكن الشركة تنصح جميع العملاء بقبول التحديث بمجرد توفره.
أكثر من 200 إصلاح في تحديث سبتمبر
لا يقتصر تحديث Pixel لشهر سبتمبر على CVE-2026-58704. النشرة تتضمن عددًا كبيرًا من الإصلاحات لمكونات متعددة، بما في ذلك المودم والاتصالات والـBootloader وTrusted Execution Environment ومكونات النظام الأخرى، مع وجود عدة ثغرات مصنفة Critical إلى جانب الثغرات عالية الخطورة.
لكن ثغرة Pixel الحالية تحظى باهتمام خاص لأنها الوحيدة التي نبهت جوجل في النشرة إلى وجود مؤشرات على استغلالها بصورة محدودة ومستهدفة، وهو ما يرفع أولوية تثبيت التصحيح حتى لو كان الهاتف يعمل بصورة طبيعية ولا تظهر عليه أي علامات غير معتادة.
ما الفرق بين نشرة Pixel ونشرة أمان أندرويد؟
تنشر جوجل نشرة أمان أندرويد العامة للثغرات التي تؤثر في منصة Android، بينما تصدر نشرة Pixel منفصلة تحتوي على إصلاحات إضافية خاصة بأجهزة Google المدعومة. ولهذا قد ترى ثغرات في نشرة Pixel لا تظهر ضمن الجدول الرئيسي لنشرة Android العامة.
وقد أوضحت جوجل أن تحديث 2026-09-05 على أجهزة Pixel يعالج المشكلات المدرجة في النشرتين معًا. لذلك لا يحتاج المستخدم إلى تثبيت تحديثين منفصلين؛ التحديث الأمني المناسب للجهاز يجمع الإصلاحات المطلوبة.
ماذا يفعل مستخدم Pixel الآن؟
إذا كنت تستخدم هاتف Pixel مدعومًا، فلا توجد خطوة أكثر أهمية من تثبيت تحديث سبتمبر فور ظهوره. لا توجد حاجة إلى تغيير كلمات المرور أو إعادة ضبط الهاتف لمجرد قراءة الخبر ما لم تظهر لديك مؤشرات أخرى على اختراق، لكن تأجيل التحديث يترك ثغرة Pixel معروفة ومصححة مفتوحة على الجهاز.
وإذا كنت مهتمًا بحماية هاتفك بصورة أوسع، يمكنك مراجعة دليل سوالف سوفت الشامل، الذي يضم مسارًا مخصصًا لحماية الهاتف والحسابات والخصوصية.
التحديث هو الحل المباشر
هذه ليست ثغرة نظرية فقط؛ جوجل نفسها حذرت من وجود مؤشرات على استغلالها في الواقع. وفي الوقت نفسه، الإصلاح متاح بالفعل ضمن تحديث سبتمبر، لذلك لا توجد فائدة من الانتظار. تثبيت آخر تحديث أمني هو الطريقة المباشرة لإغلاق ثغرة Pixel المعروفة.
يمكن مراجعة نشرة أمان Pixel الرسمية لشهر سبتمبر 2026 للاطلاع على تفاصيل CVE-2026-58704 وبقية الإصلاحات التي أدرجتها جوجل في التحديث.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر