أعلنت آبل أنها ستشدد ضوابط Full Disk Access في macOS بعد أن رأت أن منح التطبيقات وصولًا شاملًا إلى ملفات المستخدم أصبح أكثر خطورة مع صعود وكلاء الذكاء الاصطناعي القادرين على تنفيذ مهام بصورة شبه مستقلة. الشركة تقول إن هذا النوع من الصلاحيات يمكن أن يفتح للتطبيق بابًا واسعًا إلى الملفات والبريد والرسائل وسجل التصفح، ولهذا ستضيف ضوابط جديدة تتطلب إجراءً أكثر وضوحًا وصراحة من المستخدم قبل منح هذا المستوى الاستثنائي من الوصول.
الإجابة السريعة
آبل لا تلغي Full Disk Access في macOS، لكنها تقول إنها ستجعل منحه أصعب وأكثر وضوحًا. السبب أن بعض التطبيقات تستخدم الصلاحية بطرق قد تكشف كمية كبيرة جدًا من البيانات، ومع دخول وكلاء AI القادرين على قراءة الملفات واتخاذ إجراءات متعددة، ترى الشركة أن المخاطر أصبحت أكبر. التغيير القادم سيجعل المستخدم يقوم بخطوات أكثر صراحة قبل منح التطبيق وصولًا كاملًا إلى القرص.
ما هو Full Disk Access أصلًا؟
منذ سنوات يعتمد macOS على نموذج أذونات يمنع التطبيقات من قراءة كل شيء تلقائيًا. التطبيقات التي تحتاج إلى ملفات Desktop أو Documents أو Downloads أو iCloud Drive قد تضطر إلى طلب إذن، بينما توجد صلاحيات أكثر حساسية مثل الوصول الكامل للقرص.
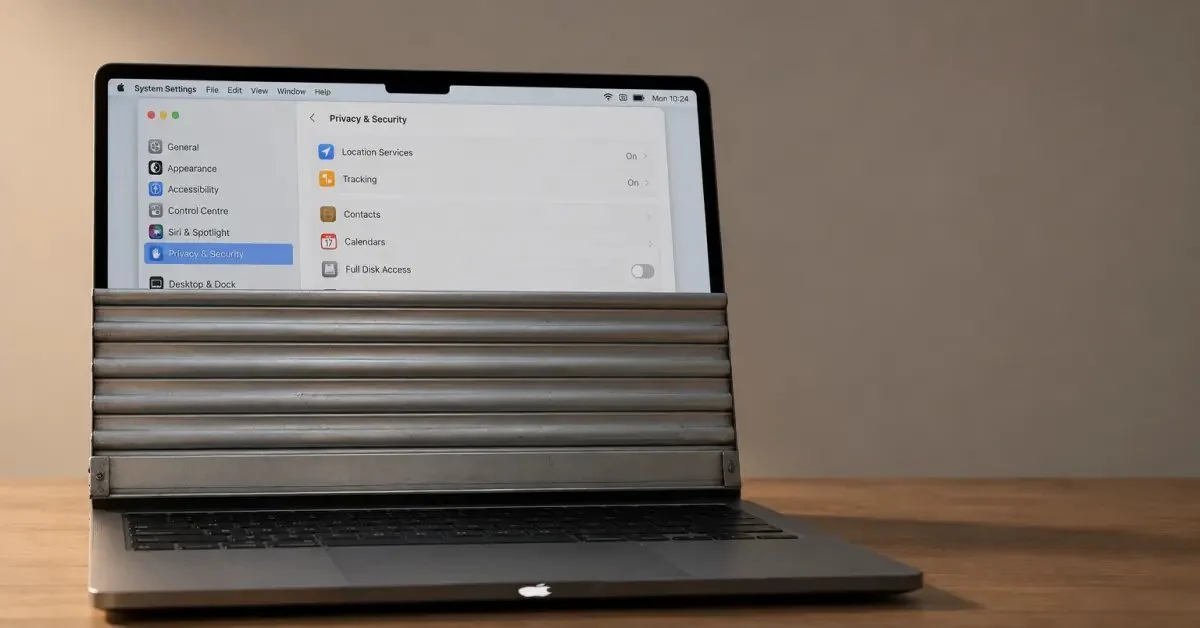
Full Disk Access صُمم لحالات خاصة جدًا، أبرزها تطبيقات النسخ الاحتياطي التي تحتاج إلى المرور على أجزاء واسعة من نظام الملفات. وتوضح وثائق آبل أن هذه الصلاحية لا يمكن للتطبيق أن يحصل عليها تلقائيًا من خلال كود أو Entitlement؛ المستخدم نفسه هو من يضيف التطبيق من System Settings > Privacy & Security.
المشكلة أن هذه الصلاحية، بمجرد منحها، تتجاوز كثيرًا من طبقات الحماية المعتادة. وبحسب آبل، قد يصبح التطبيق قادرًا على الوصول إلى ملفات وبيانات تطبيقات أخرى، بما في ذلك Mail وMessages وSafari وبيانات النسخ الاحتياطي وبعض إعدادات الإدارة.
لماذا تغير آبل موقفها الآن وتقدم Full Disk Access؟
الإجابة موجودة في إعلان الشركة نفسه: وكلاء الذكاء الاصطناعي. آبل تقول إن المخاطر المرتبطة بهذا المستوى من الوصول ستزداد بصورة كبيرة كلما أصبحت AI Agents أكثر قدرة واستقلالًا.
هناك فرق مهم بين تطبيق تقليدي يحتاج إلى قراءة مجلد محدد، ووكيل AI يستطيع قراءة ملفات كثيرة، فهم محتواها، تشغيل أوامر، تعديل مستندات، أو اتخاذ خطوات متتابعة نيابة عن المستخدم. إذا مُنح هذا الوكيل هذه الصلاحية، فإن أثر الخطأ أو التعليمات الخبيثة أو سوء الفهم قد يصبح أوسع بكثير من تطبيق محدود الوظائف.
هذا لا يعني أن آبل أعلنت عن حادثة اختراق بعينها أو قالت إن كل وكيل AI خطر. الرسالة الرسمية أضيق وأكثر دقة: بعض المطورين يستخدمون Full Disk Access بطرق قد تعرض المستخدم للخطر، ومع ازدياد استقلالية الوكلاء تصبح الحاجة إلى حماية إضافية أكثر إلحاحًا.
ما الذي يستطيع التطبيق رؤيته بهذه الصلاحية؟
| البيانات أو المنطقة | لماذا هي حساسة؟ |
|---|---|
| الملفات الشخصية | قد تشمل مستندات العمل والصور والملفات المحفوظة خارج مجلد التطبيق. |
| قد يحتوي على مراسلات وحسابات وملفات مرفقة حساسة. | |
| Messages | قد تكشف المحادثات الخاصة ومحتوى أشخاص آخرين أيضًا. |
| Safari وبيانات التصفح | قد تكشف سجل تصفح أو بيانات مرتبطة بالاستخدام. |
| نسخ Time Machine | قد تحتوي على إصدارات سابقة من ملفات كثيرة من النظام. |
| إعدادات إدارية معينة | قد ترتبط بإدارة النظام أو المستخدمين. |
آبل تلفت كذلك إلى جانب غالبًا ما ينساه المستخدم: منح تطبيق اتصال أو تواصل صلاحية واسعة لا يؤثر فقط في خصوصيتك أنت، بل قد يمس خصوصية الأشخاص الذين تتواصل معهم إذا أصبح التطبيق قادرًا على الوصول إلى بيانات رسائلهم أو مرفقاتهم الموجودة على جهازك.
ماذا ستغير آبل تحديدًا؟
الإعلان الرسمي لا يقدم بعد واجهة نهائية أو عدد خطوات محدد، لكنه يؤكد المبدأ: المستخدم الذي يريد منح تطبيق Full Disk Access يجب أن يقوم بإجراء «واضح جدًا وصريح» قبل تفعيل الصلاحية.
هذا يوحي بأن آبل تريد تقليل الحالات التي يمنح فيها المستخدم الوصول الكامل بسرعة أو من دون فهم حقيقي لما يعنيه. الشركة لم تقل إنها ستمنع الصلاحية أو تقصرها على فئة محددة من التطبيقات، بل قالت إنها ستضيف Controls إضافية لضمان أن من يمنحها يفعل ذلك عن قصد وبعد فهم المخاطر.
المسار الأمني في macOS كان يتحرك في هذا الاتجاه بالفعل
هذه الخطوة ليست منفصلة عن تاريخ macOS الأمني. آبل أضافت عبر السنوات طبقات تمنع التطبيقات من الوصول الواسع تلقائيًا. منذ macOS 10.13 أصبح الوصول الكامل إلى التخزين يحتاج إلى موافقة صريحة من المستخدم، ومنذ macOS 10.15 شددت الشركة التحكم في مجلدات مثل Desktop وDocuments وDownloads وiCloud Drive.
كما أن App Sandbox يقيد التطبيقات في نطاقات محددة، بينما تعمل صلاحيات مثل Accessibility وAutomation وFiles & Folders ضمن طبقات منفصلة. الفكرة العامة ثابتة: التطبيق لا يفترض أنه يملك الجهاز كله، بل يحصل على ما يحتاجه فقط.
صعود الوكلاء يجعل هذه الفلسفة أكثر أهمية، لأن «ما يحتاجه التطبيق» لم يعد دائمًا عملية واحدة بسيطة. وكيل البرمجة مثلًا قد يقرأ مشروعًا، يشغل أوامر، يعدل ملفات، يفتح أدوات أخرى ويكرر العملية مرات عديدة.
آبل طبقت نموذجًا أضيق للوكلاء داخل Xcode
خلال WWDC26 شرحت آبل نهجًا جديدًا في Xcode على macOS 27 يسمح بالتحكم في وصول الوكلاء للملفات عند مستوى النظام. الفكرة أن العملية الفرعية التي يعمل من خلالها الوكيل لا تحصل تلقائيًا على كل الملفات، بل يستطيع Xcode تطبيق سياسات تحدد ما يمكن للوكيل قراءته أو تعديله.
وعندما يحتاج الوكيل إلى شيء خارج الحدود المسموح بها، يمكن أن يطلب موافقة المستخدم. هذا النموذج يعطي فكرة عن الاتجاه الذي تتحرك فيه آبل: صلاحيات محددة للمهمة بدل فتح القرص كله مرة واحدة ثم افتراض أن التطبيق سيتصرف دائمًا بالشكل الصحيح.
الفرق بين Files & Folders وFull Disk Access
من السهل الخلط بينهما، لكن الفارق كبير. خيار Files & Folders يمنح تطبيقًا وصولًا إلى مواقع محددة مثل Desktop أو Documents أو Downloads. أما Full Disk Access فهو أوسع بكثير، ويُستخدم عندما يحتاج التطبيق إلى تجاوز قيود أكثر للوصول إلى بيانات عبر النظام.
لذلك، إذا طلب تطبيق صلاحية كاملة بينما وظيفته لا تبدو بحاجة إلى ذلك، فهذه إشارة تستحق التوقف. أفضل ممارسة للمستخدم هي منح أقل صلاحية تكفي للمهمة، ثم توسيعها فقط إذا كانت الوظيفة موثوقة وتحتاج فعلًا إلى الوصول الإضافي.
ماذا يعني هذا لمستخدمي تطبيقات AI على الماك؟
- لا تمنح Full Disk Access لمجرد أن التطبيق طلبه؛ افهم لماذا يحتاجه.
- افضل التطبيقات التي تطلب مجلدًا أو مشروعًا محددًا على التطبيقات التي تريد الوصول إلى الجهاز كله من دون سبب واضح.
- راجع قائمة Privacy & Security دوريًا واحذف صلاحية التطبيقات التي لم تعد تستخدمها.
- فرّق بين وكيل يحتاج إلى الوصول لمجلد عمل، ووكيل يريد قراءة القرص بالكامل.
- انتبه إلى أن صلاحيات مثل Accessibility وAutomation قد تكون حساسة أيضًا حتى لو لم تكن صلاحية الوصول الكامل للقرص مفعّلة.
وبالنسبة لمن يريد تقليل حضور الذكاء الاصطناعي نفسه على الماك، نشر سوالف دليلًا مستقلًا عن تعطيل Apple Intelligence في macOS 27، وهو موضوع مختلف عن صلاحيات التطبيقات الخارجية لكنه يكمل الصورة من زاوية التحكم فيما يعمل على الجهاز.
هل يجب أن تسحب Full Disk Access من كل التطبيقات الآن؟
لا. هناك تطبيقات شرعية تحتاج هذه الصلاحية، خصوصًا برامج النسخ الاحتياطي وبعض أدوات الإدارة والأمان. آبل نفسها تقول إن Full Disk Access موجود أساسًا للسماح لبرامج النسخ الاحتياطي بأداء عملها بصورة صحيحة.
المطلوب هو المراجعة لا الذعر. افتح System Settings ثم Privacy & Security ثم Full Disk Access، وانظر إلى التطبيقات الموجودة. إذا وجدت أداة لا تعرفها، أو برنامجًا لم تعد تستخدمه، أو تطبيقًا لا ترى سببًا منطقيًا لحصوله على هذه الصلاحية، يمكنك إيقافها ثم مراقبة ما إذا كانت وظيفة ضرورية تتأثر.
الدرس الأمني الان أوسع من macOS
قيمة وكلاء الذكاء الاصطناعي تأتي من قدرتهم على تنفيذ العمل بدل الاكتفاء باقتراحه، لكن القدرة نفسها تجعل نموذج الأذونات القديم أكثر حساسية. مساعد يقرأ رسالة فقط يختلف عن وكيل يستطيع قراءة ملفات، ثم تشغيل برنامج، ثم إرسال نتيجة، ثم حذف ملف أو تعديله.
لهذا بدأت شركات التقنية في إضافة طبقات موافقة بشرية وحدود للأدوات التي يستطيع الوكيل استخدامها. وعلى سوالف تناولنا أيضًا Open Agent Safety من NVIDIA، وهو مشروع يعالج المشكلة من زاوية مختلفة: مراقبة سلوك الوكلاء والسياسات المرتبطة بالأدوات قبل السماح بتنفيذ خطوات حساسة.
ما الذي لم تعلنه آبل بعد؟
حتى الآن لم تحدد آبل تاريخًا دقيقًا لتطبيق الضوابط الجديدة، ولم تعرض شكل نافذة الموافقة أو عدد المراحل الإضافية، كما لم تقل إن التغيير مرتبط بإصدار macOS واحد فقط. الإعلان يتحدث عن ضوابط ستُضاف «من الآن فصاعدًا»، لذلك من الأفضل انتظار توثيق تقني أكثر تفصيلًا قبل الجزم بكيفية ظهورها للمستخدم.
كذلك لم تعلن الشركة عن قائمة تطبيقات أو وكلاء بعينهم باعتبارهم سببًا للمشكلة. حديثها جاء عامًا عن بعض المطورين الذين يستخدمون Full Disk Access بطرق قد تعرض المستخدمين للمخاطر، ثم ربطت الحاجة إلى التشديد بزيادة قدرات AI Agents واستقلالها.
مهم: راجع هذه الشاشة قبل أن تنساها
يمكن الوصول إلى الصلاحية حاليًا من System Settings > Privacy & Security > Full Disk Access. وهي من الإعدادات التي قد يوافق عليها المستخدم مرة أثناء تثبيت تطبيق ثم لا يعود إليها لسنوات، مع أن قائمة البرامج على الجهاز تتغير باستمرار.
إعلان آبل الجديد يعيد تذكير مستخدمي macOS بأن هذه ليست موافقة عادية مثل السماح لتطبيق بإرسال إشعارات. Full Disk Access من أوسع الصلاحيات التي يمكن منحها لتطبيق على الماك، ومع وكلاء يستطيعون تنفيذ سلاسل كاملة من المهام، أصبح السؤال الأهم ليس فقط «هل أثق في التطبيق؟» بل أيضًا «هل يحتاج فعلًا إلى رؤية كل شيء؟».
يمكن قراءة إعلان Apple Developer الرسمي حول تحديثات Full Disk Access، كما تشرح وثائق Apple Platform Security الفروق بين صلاحيات الملفات والوصول الكامل للقرص في macOS.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر