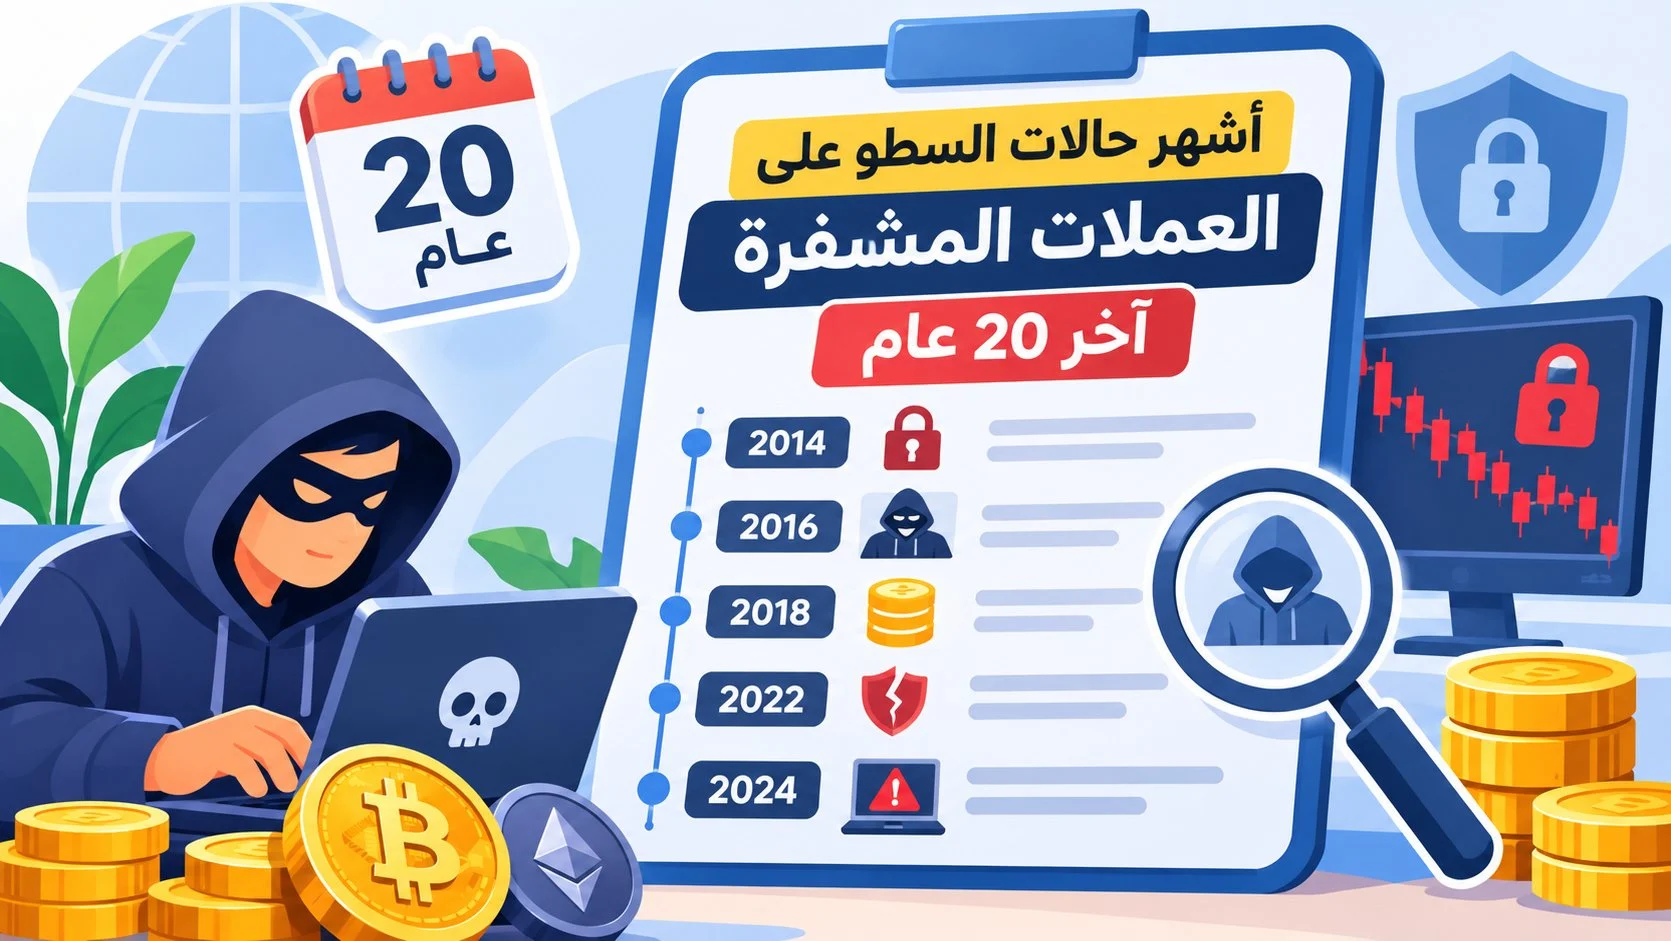
لم تعد سرقات الأصول الرقمية حوادث هامشية تنتهي بخسارة عدد محدود من المحافظ. خلال العقدين الأخيرين، تحولت بعض عمليات السطو على العملات المشفرة إلى أحداث تهز الأسواق العالمية، وتكشف أن امتلاك أنظمة تشفير متقدمة لا يمنع اختراق الشركات التي تدير المفاتيح أو تنفذ أوامر التحويل. وفي نهاية أكتوبر 2026 أعاد اختراق منصة Binance كتابة سجل الأرقام القياسية، بعدما تجاوزت القيمة المعلنة للأصول المتأثرة ستة مليارات دولار.
الإجابة السريعة: تُعد حادثة Binance في 29 أكتوبر 2026 الأكبر من حيث القيمة المعلنة، بنحو 6.3 مليار دولار، تليها سرقة Bybit في فبراير 2025 بنحو 1.5 مليار دولار. لكن المقارنة التاريخية تحتاج إلى التمييز بين قيمة الأصول وقت الاستيلاء عليها، والمبالغ التي أمكن تجميدها، وما فقده العملاء نهائيًا؛ وهي أرقام ليست متطابقة.
Binance في أكتوبر 2026: ستة مليارات دولار خلال دقائق
في مساء 29 أكتوبر، تعرضت أكبر منصة لتداول الأصول الرقمية من حيث حجم التداول لحادث أمني طاول محافظ مرتبطة بمعالجة التحويلات. وقدّرت Binance الأثر الإجمالي بنحو 6.3 مليار دولار، بينما نقلت رويترز في تقريرها عن تفاصيل الاختراق أن الجزء الأكبر من الأصول خرج خلال نحو عشرين دقيقة. وعلى خلاف صورة اللص الذي يكتشف كلمة مرور عادية، تشير التقارير إلى اعتداء على البنية الداخلية لتوقيع المعاملات التي تسمح بتحويل الأموال. وترسم هذه الواقعة مرحلة جديدة في تاريخ العملات المشفرة من حيث نطاق الخسارة المعلنة.
بدأ التحقيق بالاشتباه في حاسوب تابع لأحد مهندسي التشغيل، ثم تحدثت المنصة عن نقاط اختراق إضافية. ونفت وجود دليل على تسرب المفاتيح الخاصة بالمحافظ، وهو تفصيل تقني لا يقلل جسامة الحادث لكنه يمنع اختزالها في سرقة مفتاح واحد. وربطت شركات تحليل سلاسل الكتل العملية، بدرجات ثقة مختلفة، بنشاط جهات كورية شمالية، من دون إعلان حسم قضائي نهائي لهوية المنفذين. وقد ظهرت بذلك تحديات حفظ العملات المشفرة داخل المؤسسات الكبرى.
وفي 31 أكتوبر ذكرت رويترز أن Binance عوضت ما يعادل 90% من الأصول المسروقة في أرصدتها من مواردها، وأنها خصصت نحو 6.34 مليار دولار لتغطية الأثر. ويجب عدم الخلط هنا بين إعادة تكوين احتياطيات المنصة وبين استرجاع الأموال ذاتها من المهاجمين؛ فقد جُمّدت أيضًا أصول مرتبطة بالهجوم بمساعدة جهات إصدار العملات المستقرة. هذه التفاصيل تجعل العملية أكبر حوادث السطو على العملات المشفرة الموثقة حتى تاريخ كتابة المقال، مع بقاء نتائج التحقيق والتعويضات قابلة للتحديث. وأعاد التجميد السريع طرح سؤال قدرة جهات الإصدار على التدخل في حركة العملات المشفرة المستقرة.
وللتوسع في تفاصيل العملية الأحدث، تناول سوالف سوفت في تقرير مستقل اختراق منصة Binance والأصول المتأثرة التي بلغت 6.3 مليار دولار، مع توضيح المبالغ التي جرى تجميدها والخطوات المعلنة لحماية أرصدة العملاء. ويتيح ذلك متابعة تطورات الحادثة بعيدًا عن المقارنة التاريخية التي يقدمها هذا المقال.
Bybit عام 2025: اختراق توقيع محفظة باردة
قبل حادثة Binance، حملت منصة Bybit الرقم القياسي بعد فقدان ما يقارب 1.5 مليار دولار من الإيثريوم والأصول المرتبطة به في 21 فبراير 2025. وكانت الأموال محفوظة ضمن آلية محفظة باردة متعددة التوقيعات، ما جعل الواقعة صادمة للعاملين في المجال: فالاعتماد على تخزين غير متصل بالإنترنت ليس حصانة مطلقة إذا أمكن تضليل الأشخاص الذين يوافقون على النقل. وأصبح الحادث معيارًا مهمًا لتقييم عمليات حماية العملات المشفرة لدى المنصات.
تشرح Chainalysis في تحليلها الرسمي للحادثة كيف انصب الهجوم على عملية توقيع التحويل، بدل محاولة كسر تشفير شبكة إيثريوم. ونُسبت السرقة إلى جهات مرتبطة بكوريا الشمالية في تقارير التحقيق الأمريكية. وقد استمرت المنصة في العمل وسعت إلى تتبع الأموال، مع إطلاق مكافآت للمساعدة في استعادتها. والدرس الذي برز هنا أن نقطة الضعف قد تكون الشاشة التي يثق بها الموظف قبل الموافقة، لا الخوارزمية المشفرة وراء الشبكة. ومن هنا تبرز أهمية الفصل بين سلامة الشبكة وسلامة أدوات إدارة العملات المشفرة.
العملات المشفرة – Ronin عام 2022: مفاتيح خمسة مدققين فتحت الجسر
في مارس 2022 سُرقت أصول تقدر بنحو 620 إلى 625 مليون دولار من جسر Ronin المستخدم في منظومة لعبة Axie Infinity. وتمكن المهاجمون من السيطرة على مفاتيح خمسة مدققين من أصل تسعة، وهي الأغلبية الكافية للموافقة على سحب أموال من الجسر. وقد ارتبط الهجوم لاحقًا بمجموعة Lazarus الكورية الشمالية في بيانات وتحليلات أمنية أمريكية. ولم يكن ضعف البروتوكول الأساسي هو السبب المباشر لفقدان العملات المشفرة في هذه القضية.
تكشف هذه الواقعة ثغرة تختلف عن اختراق منصات التداول التقليدية. فالجسر الذي ينقل القيمة بين الشبكات يحتفظ بأصول أو يمثلها على طرفين، ولذلك يؤدي اختراق آلية الموافقة إلى خسارة كبيرة حتى لو كانت الشبكات الأساسية تعمل بصورة طبيعية. وتشير دراسة Chainalysis لاختراقات التمويل اللامركزي في 2022 إلى أن مفاتيح المدققين كانت جوهر المشكلة، لا عيبًا في عملة الإيثريوم نفسها. وأثبتت القضية أن نقل العملات المشفرة عبر الجسور يحمل تحديات لا تظهر في عمليات الدفع المباشرة.
Poly Network عام 2021: سرقة ضخمة انتهت بإعادة معظم الأصول
خلال أغسطس 2021 استغل مهاجم خللًا في العقود الذكية المسؤولة عن التعامل بين الشبكات داخل Poly Network، واستولى على أصول قُدّرت بنحو 611 إلى 612 مليون دولار. وفي تحول نادر في تاريخ الجرائم الرقمية، بدأ بعد ذلك في إعادة الأموال إلى المشروع، لتصبح الحادثة مثالًا على الفارق الكبير بين قيمة الأصول التي خرجت لحظة الهجوم والخسارة النهائية بعد الاسترداد. وكان التعاون في تتبع العملات المشفرة عاملًا مهمًا في الكشف عن مسار الأصول.
وثّقت Chainalysis تفاصيل التحويلات وعودة جزء كبير من الأموال خلال الأيام الأولى، بما في ذلك أصول جُمّدت قبل استعادتها. ولذلك لا يصح وضع الرقم الأصلي ضمن جدول الخسائر النهائية وكأنه لم يُسترد منه شيء. وفضحت الواقعة في الوقت نفسه حجم المخاطر التي قد تنشأ عن خطأ واحد في منطق العقد الذكي المستخدم لنقل القيمة بين شبكات مختلفة. وأبرزت القضية أثر تقلب أسعار العملات المشفرة في قراءة الخسائر التاريخية.
Coincheck وMt. Gox: عندما كانت المنصة نقطة الضعف
في يناير 2018، فقدت المنصة اليابانية Coincheck رموز NEM بقيمة تقارب 530 مليون دولار من محفظة متصلة بالإنترنت. وأعادت هذه العملية النقاش بشأن حدود المحافظ الساخنة، خصوصًا عندما تحتفظ شركة بقدر هائل من الأموال في بيئة يمكن الوصول إليها عبر الشبكة. وكان حجم الحادثة لافتًا إلى درجة أنه تجاوز القيمة الدولارية المعلنة لسرقة Mt. Gox قبل أربع سنوات، وفق أسعار كل حادثة. ولهذا يجب قياس كميات العملات المشفرة المفقودة إلى جانب قيمتها الدولارية.
أما Mt. Gox فقد صارت اسمًا مرادفًا لبدايات اضطراب سوق البيتكوين. في فبراير 2014 كُشف عن فقدان نحو 850 ألف بيتكوين من حسابات المنصة وعملائها، بقيمة قدرت وقتها بنحو 450 مليون دولار. ولم تقع جميع الخسائر بالضرورة خلال يوم واحد؛ إذ أظهرت مراجعات لاحقة أن الاستنزاف امتد لفترة قبل الانهيار. وتفسر هذه الواقعة لماذا تعد المقارنة بسعر البيتكوين الحالي مضللة: العدد المفقود من الوحدات ثابت تاريخيًا، لكن قيمتها السوقية تتغير جذريًا مع مرور السنوات. وتظهر هذه القصة أن تعقب العملات المشفرة قد يستمر سنوات بعد وقوع الجريمة.
Bitfinex عام 2016: سرقة 119754 بيتكوين وملاحقة طويلة
في أغسطس 2016، سحب مهاجم 119754 بيتكوين من منصة Bitfinex عبر آلاف التحويلات غير المصرح بها. وقدرت الخسارة آنذاك بعشرات الملايين من الدولارات، قبل أن تقفز القيمة السوقية للأصول المسروقة لاحقًا إلى مليارات. وفي عام 2022 أعلنت السلطات الأمريكية مصادرة نحو 95 ألف بيتكوين مرتبط بالسرقة، ثم صدرت تطورات قضائية لاحقة شملت الاعتراف بالجرائم والحكم على المتورط الرئيسي. وتفاوتت نتائج استعادة العملات المشفرة من هجوم إلى آخر تفاوتًا كبيرًا.
توضح وزارة العدل الأمريكية في بيانها القضائي أن تتبع التحويلات والمعاملات المتشعبة ساعد التحقيق، رغم محاولات إخفاء حركة الأموال باستخدام حسابات وأدوات متعددة. وهذه واحدة من أبرز المفارقات في عالم العملات المشفرة: السجلات العامة قد تسهل تتبع المسار المالي بعد السرقة، لكنها لا تضمن بالضرورة استرداد الأموال في كل قضية. ولا يجوز أن تتحول قيمة العملات المشفرة وقت الذروة إلى بديل عن قيمة الخسارة وقت الحادثة.
اختراقات أخرى غيّرت خريطة المخاطر
لم تنحصر الحوادث الكبرى في الأسماء السابقة. فقد شهد عام 2022 اختراق جسر Wormhole بقيمة نحو 320 مليون دولار، وحادثة جسر BNB Chain التي قدرت قيمة الأصول الناتجة عن استغلالها بنحو 570 مليون دولار قبل إجراءات التجميد. وفي 2024 تعرضت منصة DMM Bitcoin اليابانية لسرقة أكثر من 4500 بيتكوين بقيمة تقارب 305 ملايين دولار عند وقوعها. وهناك أيضًا هجوم Euler Finance عام 2023، بقيمة تقارب 197 مليون دولار، أعقبته إعادة الأموال المسروقة، وهو مثال آخر على أهمية متابعة تطورات ما بعد الحادثة بدل الاكتفاء بالعنوان الأول. وتؤكد الحوادث تنوع المخاطر المحيطة بخدمات العملات المشفرة رغم اختلاف بنيتها التقنية.
وفي سبتمبر 2026، استُغل خلل في برنامج التحقق بشبكة Liquid ما أتاح سحب نحو 320 مليون دولار من البيتكوين، قبل إعادة قرابة 85% من الأصول بحسب تحليل Chainalysis للحادثة. وتبرز هذه الواقعة لأن المهاجمين وصفوا أنفسهم بأنهم أصحاب نوايا أمنية، لكن توصيف الفعل لا يلغي أن السحب غير المصرح به كشف عجزًا تقنيًا خطيرًا، كما أن الاسترداد الجزئي يغير حساب الضرر النهائي. ويؤثر نوع الأصل في إمكانية تجميد العملات المشفرة أو استعادتها بعد التحويل.
جدول أبرز عمليات السرقة عبر السنوات
الأرقام التالية تقريبية، وتعكس القيمة المعلنة وقت الحادثة، لا القيمة الحالية للوحدات ولا صافي خسارة العملاء بعد التعويضات. كما أن بعض التقارير تختلف قليلًا في تقدير القيمة بسبب تقلب الأسعار وتوقيت الحساب.
| الحادثة | العام | القيمة التقريبية وقت الحادثة | أبرز نقطة ضعف |
|---|---|---|---|
| Binance | 2026 | 6.3 مليار دولار | بنية أوامر التحويل والتوقيع |
| Bybit | 2025 | 1.5 مليار دولار | عملية توقيع محفظة |
| Ronin | 2022 | 625 مليون دولار | مفاتيح المدققين |
| Poly Network | 2021 | 612 مليون دولار | عقود نقل بين الشبكات |
| BNB Chain | 2022 | 570 مليون دولار | جسر بين الشبكات |
| Coincheck | 2018 | 530 مليون دولار | محفظة ساخنة |
| Mt. Gox | 2014 | 450 مليون دولار | حفظ الأصول لدى المنصة |
| Wormhole | 2022 | 320 مليون دولار | التحقق من المعاملات |
| Liquid Network | 2026 | 320 مليون دولار | برنامج التحقق |
| DMM Bitcoin | 2024 | 305 ملايين دولار | اختراق مفاتيح التحويل |
هل يمكن اعتبار انهيار FTX عملية سطو مماثلة؟
من الضروري الفصل بين أنواع الجرائم حتى لا تتحول قائمة سرقات العملات المشفرة إلى تجميع لكل منصة فقدت أموال العملاء. فقد شهد انهيار FTX عام 2022 إساءة استخدام واسعة لأموال العملاء وقضايا احتيال مالي، وهو ملف مختلف قانونيًا وتقنيًا عن اختراق جهة خارجية لمحفظة. كما سُجلت تحويلات مشبوهة من محافظ المنصة في فترة الإفلاس. لكن دمج الأمرين في رقم واحد، ثم وصفه بأنه عملية اختراق واحدة، يخلط بين وقائع تحتاج إلى أدلة وحسابات منفصلة.
لماذا تتكرر السرقات رغم قوة التشفير؟
يمكن أن تعمل شبكة البلوك تشين الأساسية كما صُممت، بينما يخسر المستخدم أمواله لأن الجهة التي تدير مفاتيحه أو تربطه بخدمة أخرى تعرضت للاختراق. وهذا التمييز جوهري لفهم حوادث السطو على العملات المشفرة؛ إذ لا يتطلب الاستيلاء على الأصول دائمًا كسر التشفير الرياضي، بل يكفي أحيانًا الوصول إلى صلاحيات التوقيع أو استغلال ثغرة في عقد ذكي.
- المفاتيح والصلاحيات: من يمتلك مفتاح السحب أو يستطيع خداع الموقّعين قد يحرك أموالًا ضخمة دون إذن مالكها.
- الجسور والعقود الذكية: تتيح نقل القيمة، لكنها تضيف طبقات برمجية قد تحتوي أخطاء مكلفة.
- الهندسة الاجتماعية: رسائل التوظيف المزيفة أو اختراق أجهزة العاملين قد يفتح الطريق إلى الأنظمة الداخلية.
- الحفظ المركزي: جمع أموال ملايين المستخدمين في بنية تشغيل واحدة يرفع أثر أي اختراق ناجح.
- التجميد والاسترداد: يختلف مصير العملات المستقرة القابلة للتجميد عن بيتكوين أو إيثريوم، ولذلك لا تكون الخسارة النهائية مساوية بالضرورة للمبلغ الأولي المسروق.
وقدرت Chainalysis أن حوادث سرقة العملات الرقمية تسببت في خسائر تزيد على 3.4 مليار دولار خلال معظم عام 2025 وحده، قبل أن تتجاوز عملية Binance المنفردة هذا المبلغ في أكتوبر 2026. ولا تصلح المقارنة المباشرة بين مجموع سنوي وحادثة واحدة لاستخراج معدل تصاعد ثابت، لكنها تكشف حجم التركز المحتمل للمخاطر عندما تنجح عملية تستهدف بنية تحتية كبيرة.
ما الذي يمكن أن يتعلمه المستخدم من هذه الحوادث؟
لا توجد طريقة واحدة تمنع جميع الاختراقات، لكن توزيع الأصول حسب الحاجة، وعدم ترك مبالغ كبيرة في حساب تداول يومي، واستخدام وسائل حماية إضافية للحساب، والتأكد من طلبات التوقيع قبل الموافقة، كلها خطوات تقلل بعض أوجه المخاطر. والأهم عدم الاعتقاد بأن شهرة المنصة أو وصف المحفظة بأنها باردة يعنيان استحالة وقوع خلل تشغيلي. فعلى امتداد عشرين عامًا، انتقلت الهجمات من استهداف حفظ البيتكوين لدى منصات ناشئة إلى استغلال بنى تحتية معقدة تبلغ قيمة الأصول المتحركة عبرها مليارات الدولارات.
تقدم هذه الوقائع سجلًا متغيرًا لا قائمة مغلقة؛ فبعض الأموال تتجمد أو تعود بعد سنوات، وبعض التحقيقات تكشف المسؤولين في وقت لاحق، وقد تتغير التقديرات الأولية عند نشر التفاصيل الفنية. لذلك فإن متابعة مصير الأصول والتمييز بين السرقة والتعويض والاسترداد لا تقل أهمية عن معرفة رقم العملية يوم إعلانها.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر