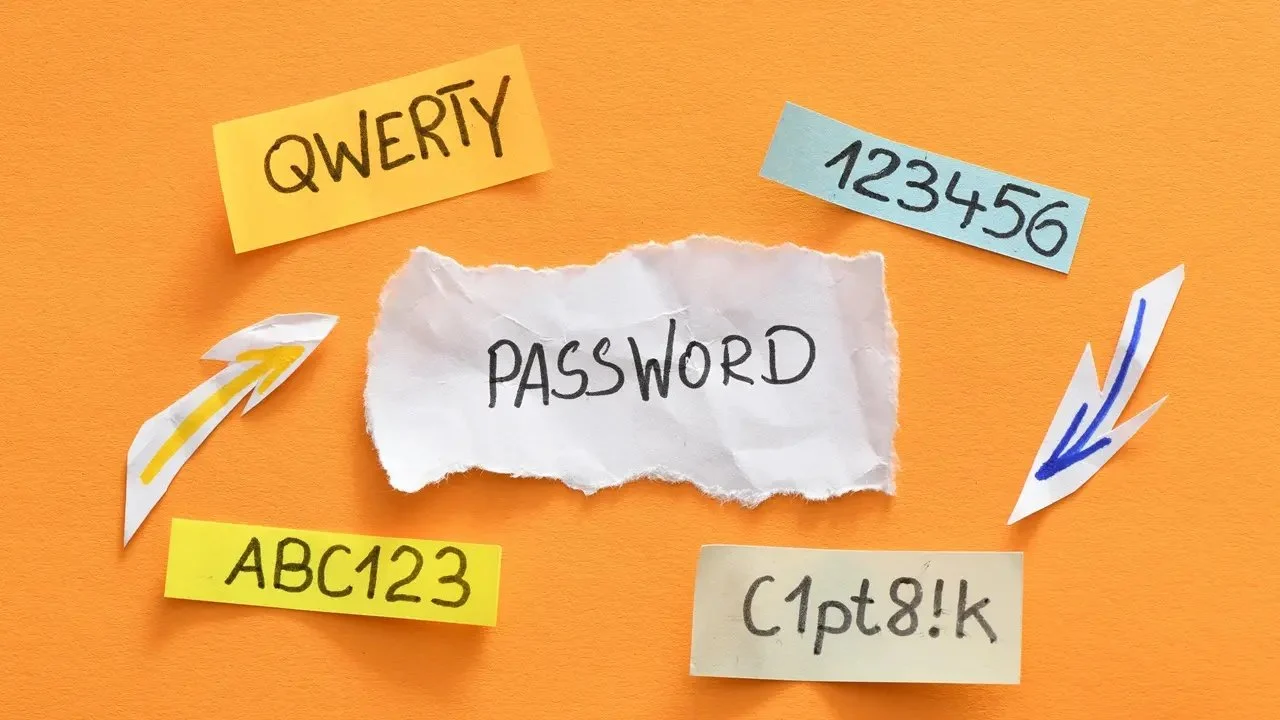
رغم سنوات من التحذيرات الأمنية والدعوات إلى إنشاء كلمات مرور طويلة وفريدة، لا يزال المستخدمون يعتمدون على تركيبات يسهل تخمينها. وتؤكد قائمة NordPass لعام 2026 أن كلمة المرور «123456» تحتفظ بالمركز الأول عالميًا، تليها «admin» ثم «12345678»، في استمرار واضح لعادات يصعب تغييرها حتى مع انتشار أخبار الاختراق وتسريب البيانات. وتوضح القائمة أن كلمات المرور الضعيفة ما زالت حاضرة رغم التحذيرات.
الدراسة الجديدة أعدتها NordPass بالتعاون مع NordLayer Intelligence التابعة لـNordStellar، وبمشاركة باحثين مستقلين متخصصين في حوادث الأمن السيبراني. واعتمدت على كلمات مرور ظهرت في تسريبات البيانات العامة ومستودعات الويب المظلم، خلال الفترة من سبتمبر 2025 إلى سبتمبر 2026، مع تصنيف النتائج بحسب 44 دولة. وتقول الجهة الناشرة إن البيانات جُمعت إحصائيًا، ولم تشترِ أو تحصل على بيانات شخصية لهذا البحث.
123456 تتصدر القائمة للعام السابع من أصل ثمانية
النتيجة الأبرز في تقرير 2026 ليست مجرد استمرار كلمة مرور رقمية بسيطة في الصدارة، بل أن ترتيب المراكز الثلاثة الأولى لم يتغير: «123456» أولًا، و«admin» ثانيًا، و«12345678» ثالثًا. ووفق NordPass، تصدرت «123456» القائمة في سبع سنوات من أصل ثماني سنوات أصدرت خلالها الشركة ترتيبها السنوي لأكثر كلمات المرور شيوعًا.
يعكس ذلك فجوة بين معرفة المستخدمين بالمخاطر وبين السلوك الفعلي عند إنشاء الحسابات. فالكلمة السهلة قد تبدو مريحة لأنها لا تحتاج إلى حفظ أو تدوين، لكنها تمنح المهاجم نقطة بداية واضحة عند تجربة كلمات المرور الشائعة أو تنفيذ هجمات التخمين الآلي. كما أن استخدام كلمة واحدة في أكثر من خدمة يضاعف المشكلة؛ إذ يمكن تجربة بيانات مسربة من موقع على خدمات أخرى. وهذا يجعل كلمات المرور الضعيفة خطرًا يتجاوز الحساب الذي ظهرت فيه أول مرة.
ولا تعني القائمة أن كل من يستخدم هذه التركيبات تعرض للاختراق، لكنها تكشف أن هذه الكلمات ظهرت بكثرة في بيانات مسربة أو مكشوفة ضمن نطاق الدراسة. وهذا يضع كلمات المرور الضعيفة في قلب مشكلة تسريب بيانات الدخول. لذلك يجب فهمها كمؤشر على عادات الاختيار الخطرة، وليس إحصاءً مباشرًا لجميع كلمات المرور المستخدمة حاليًا أو عدد الحسابات التي تم اختراقها. وتكشف الدراسة كيف تستمر كلمات المرور الضعيفة في الظهور داخل التسريبات.
الثقافة الشعبية أصبحت جزءًا من كلمات المرور
لم تقتصر نتائج NordPass على التسلسلات الرقمية والكلمات الافتراضية. فقد رصدت الدراسة تأثير الألعاب والأنمي والموسيقى والرياضة والأفلام والميمز ومنصات التواصل الاجتماعي في اختيارات المستخدمين. وظهرت أمثلة مثل «minecraft» و«sasuke20» و«skibiditoilet» و«tiktok2002»، إلى جانب أسماء فرق موسيقية وشخصيات رياضية. وقد تبدو كلمات المرور الضعيفة المستوحاة من هذه الاهتمامات شخصية، لكنها ليست سرية.
وتوضح الشركة أن كلمات المرور المستوحاة من الثقافة الشعبية قد تبدو شخصية أو مبتكرة لصاحبها، لكنها ليست بالضرورة صعبة التخمين. فالأسماء الرائجة والفرق الرياضية والشخصيات المعروفة تتحول إلى قوائم متوقعة يمكن إدراجها ضمن محاولات التخمين، خصوصًا عندما يضيف المستخدم إليها أرقامًا قصيرة أو سنة ميلاد أو رمزًا مألوفًا. لذلك لا تصبح كلمات المرور الضعيفة آمنة لمجرد إضافة أرقام متوقعة.
ومن الملاحظات التي سجلها التقرير اختلاف أنماط الاختيار بين الدول وأنظمة الكتابة. فالدول التي تستخدم الأبجدية اللاتينية ظهر لديها اعتماد أكبر على الكلمات، بينما مالت بعض الدول التي تستخدم أنظمة كتابة أخرى، ومنها تايلاند وكوريا الجنوبية والإمارات، إلى التركيبات الرقمية. كما ظهرت ترجمات كلمة «كلمة المرور» بلغات مختلفة، مثل «contraseña» بالإسبانية و«motdepasse» بالفرنسية، ضمن الأنماط المتكررة. وتؤكد هذه الأمثلة أن كلمات المرور الضعيفة ليست محصورة في لغة واحدة.
لماذا لا تكفي إضافة رقم أو رمز إلى كلمة سهلة؟
يعتقد بعض المستخدمين أن تحويل كلمة مألوفة إلى صيغة مثل كلمة معروفة يتبعها رقم أو علامة تعجب يجعلها قوية. لكن التعديلات المتوقعة لا تغير جوهر المشكلة؛ فالمهاجمون لا يجربون الكلمات العشوائية فقط، بل يستخدمون قوائم تتضمن الأنماط الشائعة والاستبدالات المتوقعة والأرقام التي يضيفها الناس عادةً. وتظل كلمات المرور الضعيفة قابلة للتخمين عندما تتبع نمطًا معروفًا.
وتشير NordPass إلى أن كلمات كثيرة ضمن قائمتها يمكن كسرها خلال ثوانٍ، وتحذر من الاعتماد على أسماء الفرق والألعاب والميمز أو المعلومات الشخصية. وتوصي الشركة بكلمات مرور لا تقل عن 15 حرفًا، مع استخدام مزيج من الأحرف الكبيرة والصغيرة والأرقام والرموز، أو اختيار عبارة مرور طويلة. وهذه خطوة عملية للابتعاد عن كلمات المرور الضعيفة دون تعقيد غير ضروري.
وتقدم إرشادات المعهد الوطني الأمريكي للمعايير والتقنية NIST زاوية مهمة مكملة: عند استخدام كلمة المرور كعامل وحيد لتسجيل الدخول، توصي الإرشادات الحديثة بحد أدنى يبلغ 15 حرفًا، وتشجع على السماح بعبارات مرور طويلة. لكنها لا توصي بفرض قواعد تركيبية متشددة مثل إلزام كل كلمة مرور بمزيج محدد من أنواع الأحرف؛ لأن هذه القواعد قد تدفع المستخدمين إلى تغييرات متوقعة بدل إنشاء كلمات أطول وأصعب تخمينًا. لذلك تظل الأولوية للطول والتفرد، لا لإضافة رمز شكلي إلى كلمة ضعيفة. فالمعيار الأهم هو ألا تكون كلمات المرور الضعيفة قصيرة أو متوقعة أو معاد استخدامها.
ما الذي ينبغي فعله بدلًا من إعادة استخدام كلمة المرور نفسها؟
الحل العملي ليس محاولة تذكر عشرات التركيبات المعقدة، بل توزيع المسؤولية بين أدوات مناسبة وعادات واضحة. وتوصي NordPass باستخدام كلمة مختلفة لكل حساب، ومراجعة بيانات الدخول دوريًا، وتفعيل المصادقة متعددة العوامل، والاستعانة بمدير كلمات مرور لإنشاء بيانات فريدة وتخزينها. وتساعد هذه الأدوات على استبدال كلمات المرور الضعيفة ببدائل مختلفة لكل حساب.
- استخدم كلمة مرور مختلفة لكل خدمة: حتى لا يؤدي تسريب كلمة واحدة إلى فتح حسابات أخرى.
- اجعلها طويلة: استخدم عبارة مرور طويلة يسهل عليك تذكرها، أو كلمة عشوائية ينشئها مدير كلمات المرور.
- فعّل المصادقة متعددة العوامل: أضف خطوة تحقق ثانية، وفضّل مفاتيح المرور أو وسائل المصادقة المقاومة للتصيد عندما تكون متاحة.
- استخدم مدير كلمات مرور موثوقًا: لإنشاء كلمات فريدة وحفظها بدل تكرار كلمة واحدة أو تخزينها في ملف مكشوف.
- راجع الحسابات القديمة: غيّر بيانات الدخول التي ظهرت في تسريبات أو التي ما زالت ضعيفة أو معاد استخدامها.
وتوصي NIST أيضًا باستخدام مدير كلمات مرور لتسهيل إنشاء كلمات طويلة وفريدة، مع حماية الخزنة نفسها بكلمة رئيسية قوية وتفعيل المصادقة متعددة العوامل إن كانت الخدمة تدعمها. كما تشير إرشاداتها إلى أهمية السماح بالنسخ واللصق وميزات الملء التلقائي الآمن، بدل إجبار المستخدم على كتابة كلمات طويلة يدويًا في كل مرة.
مفاتيح المرور قد تقلل الاعتماد على كلمات المرور التقليدية
تدفع شركات التقنية تدريجيًا نحو مفاتيح المرور Passkeys، وهي طريقة لتسجيل الدخول تعتمد على مفاتيح تشفير مرتبطة بالجهاز أو مدير بيانات الاعتماد، ويمكن فتحها ببصمة الإصبع أو التعرف على الوجه أو رمز قفل الجهاز. وتختلف هذه الطريقة عن كلمة المرور التقليدية؛ إذ لا يكتب المستخدم سرًا مشتركًا يمكن سرقته بالطريقة المعتادة عبر صفحة تصيد مزيفة. كما تقلل مفاتيح المرور الحاجة إلى الاعتماد على كلمات المرور الضعيفة في الخدمات التي تدعمها.
لا تزال كلمات المرور مطلوبة في كثير من الخدمات، ولذلك لا يمكن اعتبار مفاتيح المرور بديلًا متاحًا في كل مكان حتى الآن. لكن عند دعمها، يكون تفعيلها خيارًا يستحق الأولوية، خصوصًا للحسابات الحساسة مثل البريد الإلكتروني والحسابات المالية وحسابات العمل. ويمكن قراءة شرح سابق في سوالف سوفت حول إدارة كلمات المرور باحترافية دون حفظها في المتصفح، كما يتناول تقرير آخر الفرق بين مدير كلمات المرور وتطبيق المصادقة وما يقدمه كل منهما.
وتكشف قائمة 2026 أن المشكلة لم تعد نقص النصائح أو غياب الأدوات؛ فالمستخدم يستطيع اليوم إنشاء كلمة طويلة وفريدة وتخزينها بأمان، ثم إضافة طبقة تحقق أخرى أو الانتقال إلى Passkeys حيثما توفرت. التحدي الحقيقي هو التخلي عن الاختصارات التي تجعل كلمة المرور سهلة التذكر، لكنها تجعل الحساب أسهل في الاستهداف.
المصادر الرسمية: تقرير NordPass لأكثر 200 كلمة مرور شيوعًا في 2026، وإرشادات NIST لإنشاء كلمة مرور جيدة، والمعيار NIST SP 800-63B-4 لإدارة المصادقة وكلمات المرور.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر