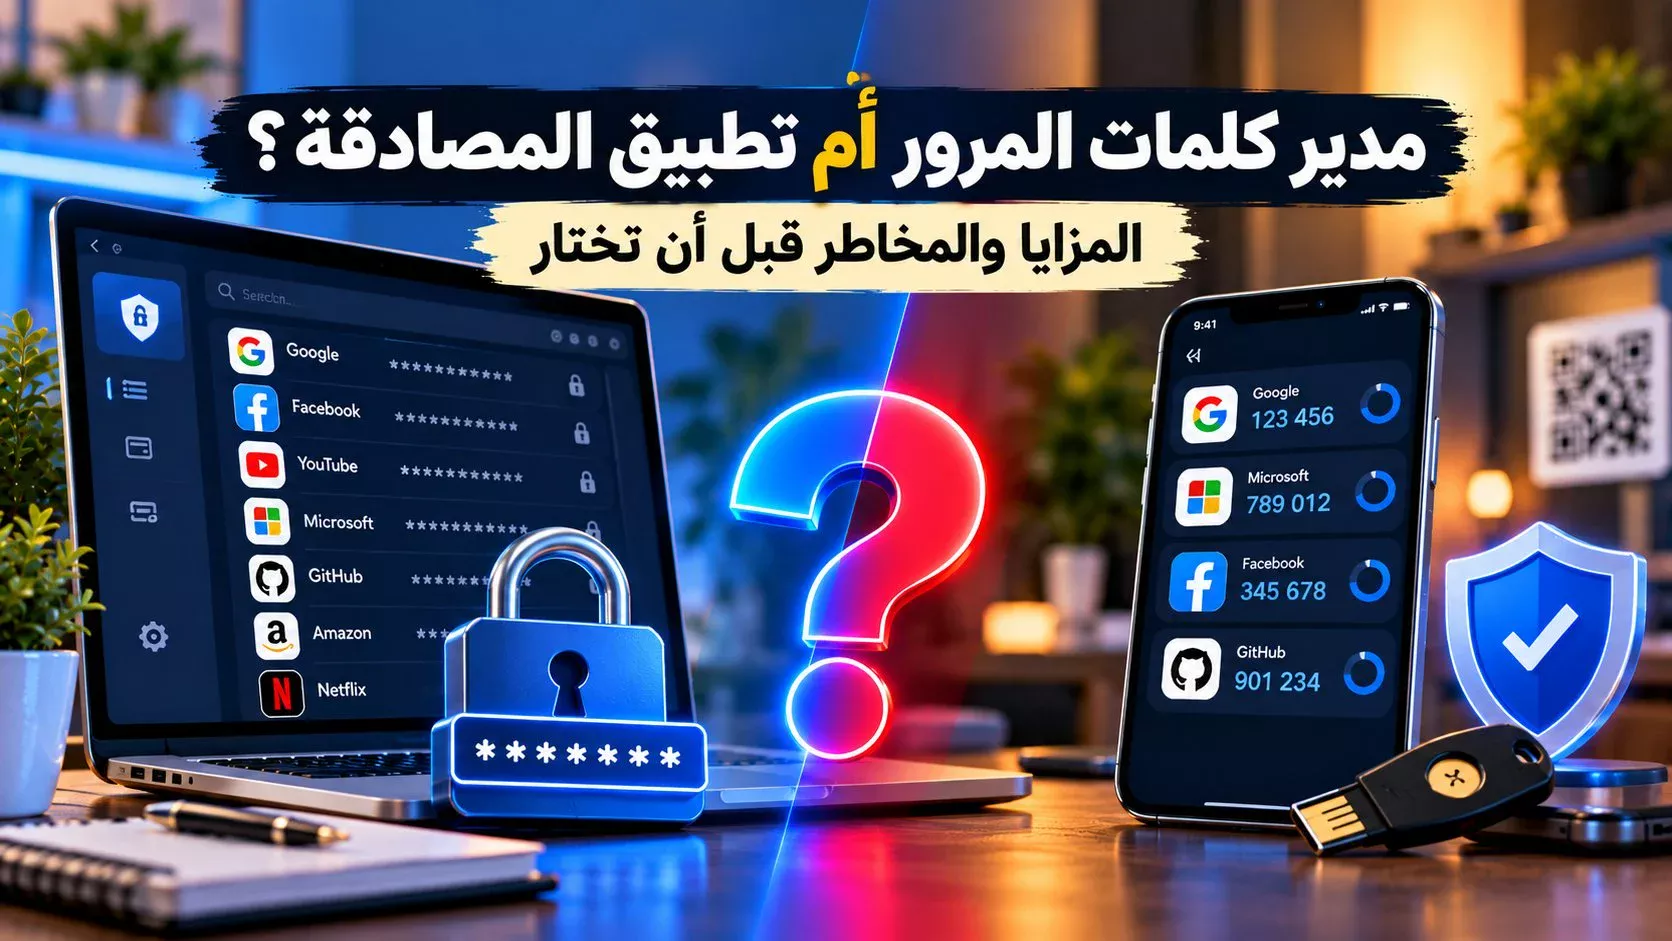
هل من الأفضل أن تجعل مدير كلمات المرور يحفظ كلمة المرور ورمز التحقق المؤقت معًا، أم تترك الرمز داخل تطبيق مصادقة منفصل؟ السؤال يبدو بسيطًا، لكنه في الحقيقة موازنة بين الراحة والعزل الأمني. الجمع بين الاثنين يجعل تسجيل الدخول أسرع، ويحل مشكلة ضياع الهاتف أو تبديله، لكنه يضع مفتاحين مهمين داخل خزنة واحدة. الفصل بينهما يضيف خطوة يومية، لكنه يمنحك حاجزًا إضافيًا إذا تعرضت الخزنة نفسها للخطر.
الإجابة السريعة
يمكن استخدام مدير كلمات المرور لتوليد رموز التحقق TOTP إلى جانب حفظ بيانات الدخول، وهو حل عملي جدًا لمعظم الحسابات اليومية. لكن الحسابات الأكثر حساسية مثل البريد الرئيسي والخدمات المالية وحساب مدير كلمات المرور نفسه تستفيد من فصل العامل الثاني في تطبيق مصادقة مستقل أو مفتاح أمان مادي. وإذا كانت الخدمة تدعم Passkeys أو مفاتيح FIDO/WebAuthn، فهي خيار أقوى ضد التصيد من الرموز المؤقتة التقليدية.
أولًا: ما الذي يحدث فعلًا عند استخدام رمز من 6 أرقام؟
عند تفعيل المصادقة الثنائية بتطبيق Authenticator، يعرض الموقع عادة رمز QR يحتوي سرًا مشتركًا يعرف باسم TOTP seed. التطبيق يحتفظ بهذا السر ويستخدم الوقت الحالي وخوارزمية محددة لإنتاج رمز قصير يتغير بصورة دورية، وغالبًا كل 30 ثانية. الموقع يستطيع إنتاج الرمز نفسه من السر المحفوظ لديه، ولذلك يقبل الرقم عندما يتطابق الطرفان.
المهم هنا أن الرمز ليس رسالة يرسلها الموقع إلى هاتفك، بل نتيجة حساب محلي. لذلك يمكن أن يعمل تطبيق المصادقة حتى من دون اتصال بالإنترنت. ويمكن لبعض خدمات مدير كلمات المرور تخزين السر نفسه داخل الخزنة وإنشاء الرمز تلقائيًا بجوار اسم المستخدم وكلمة المرور.
| العنصر | داخل مدير كلمات المرور | داخل تطبيق مصادقة مستقل |
|---|---|---|
| إدخال كلمة المرور | تلقائي غالبًا | عبر المدير أو يدويًا |
| رمز TOTP | يمكن تعبئته أو نسخه تلقائيًا | يفتح من تطبيق آخر |
| المزامنة بين الأجهزة | عادة سهلة عبر الخزنة | تختلف حسب التطبيق |
| الفصل بين العاملين | أقل إذا كانا في الخزنة نفسها | أقوى خصوصًا على جهاز منفصل |
| التعافي بعد ضياع الهاتف | أسهل إذا كانت الخزنة متزامنة | يتطلب نسخة احتياطية أو نقلًا مسبقًا |
| الراحة اليومية | مرتفعة جدًا | تحتاج خطوة إضافية |
لماذا أصبح جمع كلمة المرور ورمز التحقق شائعًا؟
لأن المستخدم العادي لا يريد تنفيذ طقوس أمنية طويلة عشرات المرات في اليوم. عندما تحفظ كلمة المرور والرمز في مكان واحد، يمكن تسجيل الدخول خلال ثوانٍ: يملأ المدير اسم المستخدم وكلمة المرور، ثم يضع الرمز المؤقت أو ينسخه تلقائيًا. لا تحتاج إلى إخراج الهاتف، فتح تطبيق آخر، البحث عن الحساب، حفظ ستة أرقام في ذاكرتك لثوانٍ ثم كتابتها قبل انتهاء صلاحيتها.
هناك فائدة ثانية أكثر عملية: المزامنة. إذا تعطل الهاتف أو اشتريت جهازًا جديدًا، يستطيع مدير كلمات المرور المتزامن إعادة بيانات الدخول ورموز TOTP إلى أجهزتك الموثوقة. المشكلة التي كانت شائعة قديمًا — ضياع الهاتف ثم اكتشاف أن عشرات رموز المصادقة عالقة داخله — تصبح أقل احتمالًا.
سبع مزايا حقيقية عندما تخزن TOTP داخل الخزنة
- تسجيل دخول أسرع: لا تنقل يدك بين الهاتف والكمبيوتر كل مرة.
- تقليل الأخطاء: لا توجد مشكلة نسخ رقم خاطئ أو انتهاء الرمز أثناء كتابته.
- مزامنة الأجهزة: الرمز يصبح متاحًا على الكمبيوتر والهاتف والامتداد عندما يسمح النظام بذلك.
- نسخ احتياطي أبسط: الانتقال إلى هاتف جديد لا يحتاج إعادة إعداد عشرات الحسابات واحدًا واحدًا.
- مشاركة منظمة: في الحسابات العائلية أو حسابات العمل المشتركة يمكن مشاركة بيانات الدخول والرمز وفق صلاحيات الخزنة بدل إرسال الأكواد في الرسائل.
- تقليل الاعتماد على جهاز واحد: ضياع الهاتف لا يعني تلقائيًا ضياع كل رموز التحقق.
- تشجيع استخدام 2FA: كلما قلت الخطوات أصبح من الأسهل تفعيل المصادقة الثنائية في عدد أكبر من الحسابات بدل تركها بلا حماية.
لكن ماذا خسرنا عندما جمعنا العاملين؟
المشكلة الأساسية هي تقليل العزل. فلسفة المصادقة متعددة العوامل تقوم على ألا تكفي معلومة واحدة للوصول إلى الحساب. عندما تكون كلمة المرور والسر الذي يولد رمز TOTP داخل الخزنة نفسها، فإن اختراق الخزنة بصورة تسمح بقراءة محتواها قد يمنح المهاجم العاملين معًا.
هذا لا يعني أن استخدام مدير كلمات المرور بهذه الطريقة يجعل المصادقة الثنائية بلا قيمة. ما زالت تحميك في سيناريوهات كثيرة؛ فلو تسربت كلمة مرور موقع من قاعدة بيانات مسروقة، لن يمتلك المهاجم بالضرورة خزنتك أو رمز TOTP. لكن مستوى الفصل يصبح أقل من الاحتفاظ بكلمة المرور في الخزنة والرمز على جهاز آخر.
فكر في نوع الاختراق لا في كلمة «آمن» فقط
عند تقييم مدير كلمات المرور أو التطبيق المستقل، السؤال الصحيح ليس: أي الخيارين آمن؟ كلاهما يمكن أن يكون آمنًا عند الاستخدام الجيد. السؤال الأدق هو: ما الخطر الذي تحاول تقليله؟
- تسريب كلمة مرور موقع: كلا الخيارين يوفر طبقة ثانية تمنع استخدام كلمة المرور وحدها.
- ضياع الهاتف: الخزنة المتزامنة قد تجعل الاسترداد أسهل بكثير.
- اختراق جهاز الكمبيوتر ببرمجية تجسس: الفصل على هاتف مستقل يقلل فرصة جمع العاملين من الجهاز نفسه.
- اختراق خزنة كلمات المرور: تطبيق المصادقة المنفصل يحتفظ بالعامل الثاني بعيدًا.
- التصيد: رمز TOTP نفسه يمكن خداع المستخدم لإدخاله في موقع مزيف؛ هنا تتفوق مفاتيح المرور ومفاتيح الأمان المتوافقة مع FIDO/WebAuthn.
الرمز المؤقت ليس مقاومًا للتصيد
هذه نقطة يغفل عنها كثيرون. وجود ستة أرقام تتغير كل 30 ثانية لا يعني أنها لا يمكن سرقتها. إذا فتح المستخدم صفحة تسجيل دخول مزيفة وكتب كلمة المرور ثم رمز TOTP، يستطيع المهاجم تمرير البيانات في اللحظة نفسها إلى الموقع الحقيقي قبل انتهاء صلاحية الرمز.
لهذا تطورت المصادقة نحو مفاتيح الأمان وPasskeys. هذه التقنيات تربط عملية تسجيل الدخول بالنطاق الصحيح بدل إعطاء المستخدم سرًا قصيرًا يمكن نقله يدويًا. إرشادات الهوية الرقمية الحديثة تفرق بوضوح بين OTP القابل للإدخال اليدوي وبين وسائل التحقق المقاومة للتصيد.
متى يكون تطبيق المصادقة المنفصل هو الاختيار الأنسب؟
هناك حسابات لا يستحق معها توفير خمس ثوانٍ إذا كان الثمن تقليل الفصل. احتفظ بالعامل الثاني خارج مدير كلمات المرور في الحالات الآتية:
- البريد الإلكتروني الأساسي الذي تعتمد عليه لاسترداد بقية الحسابات.
- الحساب الذي تستخدمه للدخول إلى مدير كلمات المرور نفسه.
- الحسابات البنكية أو المالية عندما تدعم وسيلة تحقق أقوى.
- لوحات إدارة الاستضافة والدومينات والحسابات التي تستطيع تغيير DNS أو الوصول إلى خوادمك.
- حسابات العمل ذات الصلاحيات الإدارية العالية.
- أي حساب ستكون خسارته كافية للوصول إلى عدة حسابات أخرى.
ومتى يكون التخزين داخل المدير منطقيًا؟
في عشرات الحسابات اليومية الأقل حساسية، قد يؤدي الفصل الصارم إلى نتيجة عكسية: المستخدم يتعب من الخطوات ويبدأ في تعطيل 2FA أو تجنب تفعيله. هنا تصبح الراحة جزءًا من الأمن نفسه. تفعيل المصادقة الثنائية على 40 حسابًا باستخدام مدير كلمات المرور قد يكون عمليًا أكثر من حمايتها نظريًا بطريقة مثالية ثم تطبيقها على ثلاثة حسابات فقط.
حساب متجر إلكتروني، منتدى، منصة محتوى، خدمة بث أو اشتراك عادي يمكن أن يكون مرشحًا مناسبًا للتخزين المتكامل، خصوصًا إذا كانت الخزنة نفسها مؤمنة جيدًا ولا تستخدم كلمة المرور الرئيسية في أي مكان آخر.
النموذج الهجين: لا تضع كل الحسابات في سلة واحدة
الحل الأكثر توازنًا ليس اختيار طريقة واحدة لكل شيء. صنف الحسابات إلى مستويات، ثم قرر أين يعيش العامل الثاني لكل مستوى.
| نوع الحساب | الخيار العملي | السبب |
|---|---|---|
| البريد الرئيسي | Passkey أو مفتاح أمان، ثم تطبيق مستقل كبديل | بوابة استرداد معظم الحسابات |
| مدير كلمات المرور نفسه | تطبيق مستقل أو مفتاح أمان | لا تجعل العامل الثاني داخل الخزنة التي يحميها |
| البنوك والخدمات الحساسة | أقوى وسيلة تدعمها الخدمة | الخسارة المحتملة مرتفعة |
| حسابات العمل الإدارية | Passkey/FIDO أو تطبيق مستقل | قد تمنح وصولًا إلى بيانات أو أنظمة أخرى |
| المتاجر والاشتراكات العادية | تخزين TOTP داخل المدير مناسب غالبًا | توازن جيد بين الحماية والراحة |
| حسابات منخفضة الأهمية | المدير المتكامل | الأهم ألا تتركها بكلمة مرور معاد استخدامها |
المشكلة التي لا يفكر فيها أحد: الاسترداد
يمكن أن تبني نظامًا آمنًا جدًا ثم تقفل نفسك خارجه، ولهذا لا يكفي اختيار مدير كلمات المرور المناسب دون خطة استرداد. قبل نقل رموزك أو فصلها، اختبر سؤالًا بسيطًا: ماذا سأفعل إذا فقدت الهاتف والكمبيوتر في اليوم نفسه؟ يجب أن تكون لديك إجابة لا تعتمد على الجهاز المفقود.
احتفظ برموز الاسترداد Recovery Codes في مكان منفصل وآمن، وتأكد من أن البريد الاحتياطي ورقم الهاتف إن استخدمتهما ما زالا تحت سيطرتك. وإذا كانت الخزنة تسمح بتصدير مشفر أو خطة طوارئ، افهمها قبل الحاجة إليها. لا تنتظر لحظة تعطل الجهاز لتكتشف أن النسخة الاحتياطية لم تكن تعمل.
إذا اخترت مدير كلمات المرور فاحمه كأنه مفتاح منزلك الرقمي
كلما أضفت بيانات أكثر إلى الخزنة زادت قيمة حمايتها. إذا كان مدير كلمات المرور يحمل كلمات المرور ورموز TOTP، فتعامل معه باعتباره أحد أهم حساباتك، وليس مجرد تطبيق مساعد.
- استخدم عبارة رئيسية طويلة وفريدة لا توجد في أي خدمة أخرى.
- فعّل المصادقة متعددة العوامل على حساب المدير نفسه، ويفضل بعامل منفصل.
- فعّل قفل التطبيق بالبصمة أو رمز الجهاز مع مهلة قفل قصيرة على الأجهزة المحمولة.
- راجع الأجهزة والجلسات المسجلة دوريًا وأزل أي جهاز لا تستخدمه.
- لا تثبت إضافات متصفح مجهولة قادرة على قراءة محتوى الصفحات.
- حافظ على تحديث النظام والمتصفح وتطبيق المدير.
- لا توافق على طلب فتح الخزنة أو الملء التلقائي قبل التأكد من عنوان الموقع.
هل 1Password وBitwarden يفعلان ذلك فعلًا؟
نعم. الخدمات الحديثة لا تكتفي بحفظ كلمات المرور. يمكن لـ1Password تخزين رموز التحقق المؤقتة للحسابات المدعومة، بينما يوفر Bitwarden مولد TOTP مدمجًا داخل الخزنة إلى جانب تطبيق Authenticator مستقل. وجود الخيارين في المنتج نفسه يوضح أن المسألة ليست «صحيح أو خطأ»، بل اختيار مستوى الفصل المناسب لكل حساب.
وهناك تفصيلة ذكية يجب الانتباه إليها: إذا استخدمت مدير كلمات المرور لتوليد رموز بقية المواقع، فلا تستخدم الخزنة نفسها لتوليد رمز الدخول إلى حساب الخزنة؛ يجب أن يكون مفتاح فتح الباب خارج الغرفة التي يحميها.
هل تطبيق المصادقة المستقل يضمن الأمان الكامل؟
لا. المقارنة بين تطبيق مستقل ومدير كلمات المرور ليست حسمًا مطلقًا؛ تطبيق مستقل على الهاتف يضيف فصلًا مفيدًا، لكنه ليس درعًا سحريًا. إذا كان التطبيق يزامن الأسرار سحابيًا، فهناك حساب مزامنة يجب حمايته. وإذا لم يكن يزامنها، ففقدان الهاتف من دون نسخة احتياطية قد يتحول إلى مشكلة استرداد كبيرة. وحتى الرمز نفسه يمكن سرقته عبر التصيد كما شرحنا.
لذلك لا تقارن الأدوات بالاسم فقط. اسأل: أين تُحفظ الأسرار؟ هل المزامنة مشفرة؟ هل يوجد تصدير أو استرداد؟ هل تحتاج المصادقة إلى فتح الجهاز بالبصمة؟ وهل يمكنك رؤية الأجهزة المتصلة وإلغاء وصولها؟
ماذا عن Passkeys؟
مفاتيح المرور تغير المعادلة لأنها لا تعتمد على كتابة كلمة سر ورمز مؤقت في صفحة تسجيل الدخول. يحتفظ جهازك بمفتاح خاص، وتحتفظ الخدمة بالمفتاح العام، ثم يتم إثبات الهوية بتوقيع تشفيري مرتبط بالموقع الصحيح. لهذا تقاوم سيناريوهات التصيد التي تستطيع اعتراض TOTP.
لكن Passkeys لم تصل إلى كل خدمة، وقد تختلف طريقة المزامنة والاسترداد بين المنصات. لذلك سيظل مدير كلمات المرور وتطبيقات المصادقة جزءًا من الحياة اليومية لفترة طويلة، مع انتقال تدريجي للحسابات المهمة إلى مفاتيح المرور عندما تتوفر.
إذا كنت تريد بناء أساس قوي قبل التفكير في العامل الثاني، راجع دليلنا عن إنشاء كلمات مرور قوية دون الحاجة إلى حفظها، لأن الفصل بين العوامل لن يعوض استخدام كلمة رئيسية ضعيفة أو مكررة.
قرار من 60 ثانية: أين تضع رمز كل حساب؟
- اسأل ماذا سيحدث إذا سُرق هذا الحساب.
- إذا كان يستطيع استرداد حسابات أخرى أو التحكم في أموال أو أنظمة، افصل العامل الثاني.
- إذا دعمت الخدمة Passkey أو مفتاح FIDO، اجعله الخيار الأول للحساب المهم.
- إذا كان الحساب يوميًا منخفض المخاطر، فالتكامل داخل المدير حل عملي.
- احتفظ برمز استرداد مستقل قبل تغيير أي إعداد.
- اختبر تسجيل الدخول من جهاز ثانٍ قبل أن تعتبر عملية النقل مكتملة.
القرار ليس بين الأمان والراحة
الفكرة الأدق هي توزيع مستوى الحماية بحسب قيمة الحساب. يمكن أن تستخدم مدير كلمات المرور كأداة متكاملة لمعظم خدماتك اليومية، وفي الوقت نفسه تضع الحسابات التي تتحكم في هويتك الرقمية خلف تطبيق مستقل أو مفتاح أمان. بهذه الطريقة لا تحول كل عملية تسجيل دخول إلى مهمة مزعجة، ولا تجعل اختراق خزنة واحدة كافيًا للوصول إلى كل شيء.
ولفهم سبب اعتبار رموز OTP أضعف أمام التصيد من وسائل FIDO، يمكن الرجوع إلى متطلبات NIST الحديثة لأنواع وسائل المصادقة ومقاومة التصيد. القاعدة العملية في النهاية بسيطة: اجمع عندما تكون الراحة مهمة والخطر محدود، وافصل عندما يكون الحساب مفتاحًا لبقية حياتك الرقمية.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر