شهدت عدة دول أوروبية خلال ليلة الأول إلى الثاني من نوفمبر 2026 اضطرابات غير مألوفة في متاجر المواد الغذائية، بعدما ارتفعت درجات حرارة ثلاجات ومجمدات تجارية بصورة مفاجئة. ولم تكن المشكلة مجرد عطل في الكهرباء أو فساد أجهزة تبريد قديمة؛ إذ تحدثت شركات متضررة عن تدخل غير مصرح به في أنظمة التحكم، بينما باشرت جهات أمنية مراجعة الوقائع. وتثير هجمات سيبرانية من هذا النوع تساؤلات بشأن مدى اعتماد سلاسل الإمداد الغذائي على أجهزة صناعية متصلة بالشبكات. وتثبت هجمات سيبرانية كهذه أن الأضرار التقنية قد تصل مباشرة إلى السلع المعروضة على الرفوف.
الإجابة السريعة: أبلغت سلاسل متاجر في بلجيكا ولوكسمبورج والسويد وإستونيا وأيرلندا عن ارتفاع مفاجئ في حرارة معدات التبريد يوم 2 نوفمبر 2026، وتلف بعض المنتجات وإيقاف وحدات من الخدمة. أكدت شركات وقوع حوادث تقنية، بينما يجري التحقيق في صلتها باختراقات متعمدة. لم تُحدد جهة مسؤولة مشتركة لكل الحوادث حتى وقت إعداد الخبر.
ما الذي حدث داخل الثلاجات والمجمدات؟
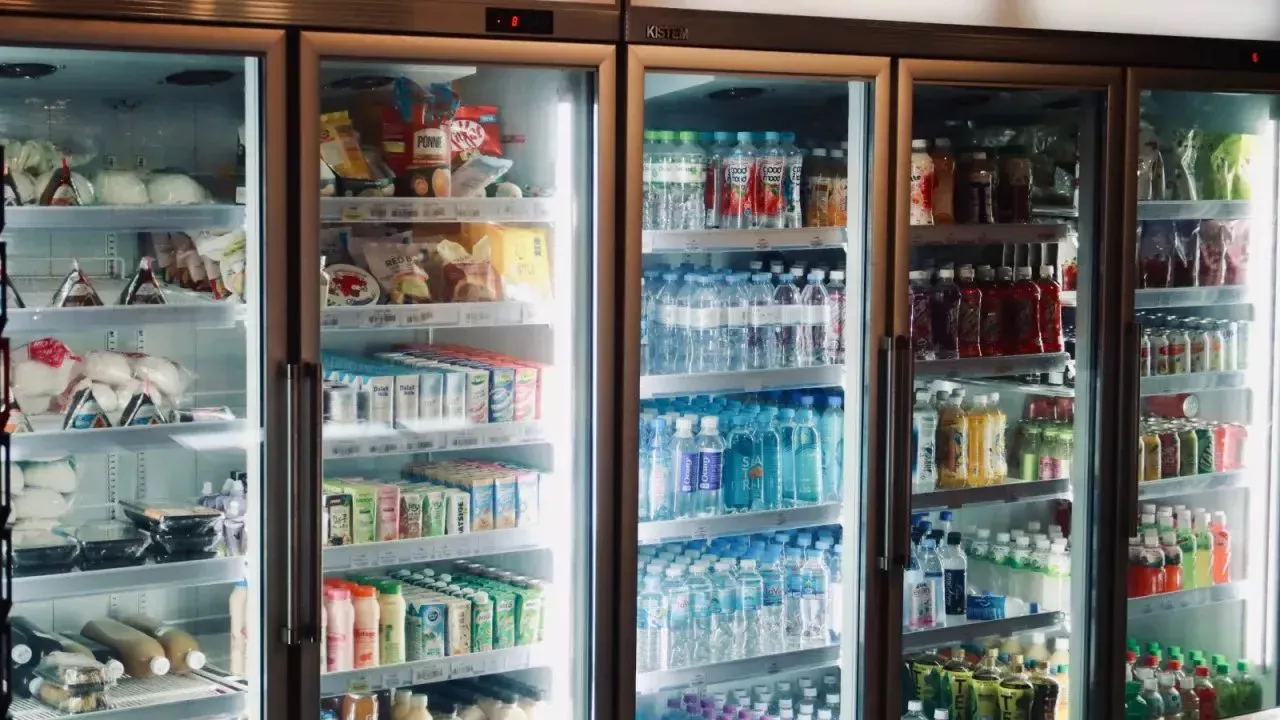
تكمن خطورة الواقعة في أن المعدات المخصصة لحفظ الأغذية ضمن درجات حرارة منخفضة قد تتحول إلى مصدر خسارة خلال ساعات إذا تغيرت إعداداتها دون انتباه العاملين. أبلغت متاجر عن وحدات توقفت عن التبريد، وأخرى انتقلت إلى وضع إزالة الجليد، وهو وضع مشروع في التشغيل العادي لكنه قد يصبح ضارًا إذا فُعّل بصورة غير مناسبة أو استمر لفترة أطول من اللازم. هذه التفاصيل تفسر كيف يمكن أن تحدث هجمات سيبرانية خسائر مادية مباشرة دون تعطيل أنظمة الدفع أو اختراق حسابات العملاء.
وتعمل كثير من أنظمة التبريد التجارية مع وحدات تحكم تتيح مراقبة الحرارة عن بُعد، وتسجيل الإنذارات ومساعدة الفنيين على اكتشاف الأعطال قبل تلف المخزون. هذا التصميم عملي لفرق الصيانة، لكنه يجعل حماية واجهات الإدارة وكلمات المرور والتحديثات الأمنية مهمة لا تقل عن صيانة الضواغط والأنابيب. ولا يوجد حتى الآن تقرير تقني نهائي منشور يثبت أن طريقة الدخول كانت واحدة في البلدان المتضررة. وقد تتيح هجمات سيبرانية تستغل نقاط الوصول المهملة تغيير إعدادات الأجهزة دون حضور فعلي في الموقع.
بلجيكا ولوكسمبورج: عشرات المتاجر تتعامل مع أعطال التبريد
في بلجيكا تحدثت سلسلة Delhaize التابعة لمجموعة Ahold Delhaize عن حادث تقني أثر في التبريد بعدد من متاجرها، بينما أكدت Carrefour Belgium أن التأثير وصل إلى 15 متجرًا من شبكتها التي تضم أكثر من 700 موقع داخل البلاد. وامتدت مشكلات Delhaize إلى بعض المتاجر في لوكسمبورج. وأوضحت الشركة أن مراكز التوزيع والتوريد استمرت في العمل، رغم محدودية توافر بعض المنتجات الطازجة والمجمدة مؤقتًا داخل الفروع المتأثرة.
تحدثت إفادات من قطاع تركيب أنظمة التبريد عن تغيير إعدادات بعض المبخرات إلى وضع إزالة الجليد، ما أدى إلى ارتفاع الحرارة. ومن المهم الفصل بين وقوع الخلل وبين إثبات المسؤول عنه؛ فقد وصفت جهات وشركات ما حدث بأنه هجوم، بينما قالت أخرى إنها تدرس حادثًا تقنيًا. لذلك لا يُعامل وصف هجمات سيبرانية بوصفه حكمًا نهائيًا في كل موقع قبل اكتمال التحقيقات.
السويد وإستونيا وأيرلندا تدخل نطاق البلاغات
في السويد قالت سلسلة ICA إن عددًا محدودًا من فروعها تأثر بمشكلات ليلية في أنظمة التبريد، بينما تحدثت Coop عن اضطرابات في ستة متاجر تقريبًا. وتداولت تقارير عن متجر رُفعت فيه درجة الضبط إلى نحو 50 درجة مئوية، ما دفع العاملين إلى التخلص من منتجات أو إيقاف بيعها. ويجب فهم ذلك بوصفه تقريرًا عن موقع محدد، وليس درجة حرارة وصلت إليها جميع ثلاجات السويد. ويبرز وقوع هجمات سيبرانية متقاربة زمنيًا ضرورة مراجعة وسائل المراقبة داخل فروع السلاسل المختلفة.
وفي إستونيا ذكرت شركة تعمل في تقنيات التبريد أن أحد الأنظمة المتصلة التي تديرها لعميل تعرض لتدخل أدى إلى رفع درجة الحرارة، لكن الاستجابة السريعة حدّت من الضرر. كذلك وردت بلاغات من أيرلندا عن مشكلات تبريد في عدد من متاجر SuperValu. يعزز انتشار الحوادث أهمية التحقيق، لكنه لا يكفي بمفرده لاستنتاج أن هجمات سيبرانية متزامنة نفذتها مجموعة واحدة أو انطلقت من ثغرة واحدة.
مقارنة نطاق الحوادث بحسب الإفادات المتاحة
تتغير الأعداد مع استكمال الشركات فحص الفروع، كما أن بعض الأرقام تتعلق ببلاغات أولية وليس حصيلة نهائية. يوضح الجدول أبرز المعلومات التي أعلنتها الجهات المعنية أو نقلتها التصريحات المنسوبة إليها في يوم الواقعة. ويساعد رصد هجمات سيبرانية مبكرًا على تجنب استمرار ارتفاع الحرارة حتى بداية ساعات العمل.
| البلد | الجهات أو المتاجر | المعلومات المتاحة |
|---|---|---|
| بلجيكا | Delhaize وCarrefour ومتاجر أخرى | عشرات فروع Delhaize، و15 فرعًا من Carrefour وفق الشركة |
| لوكسمبورج | فروع Delhaize | تأثر بعض مواقع التبريد دون عدد نهائي معلن |
| السويد | ICA وCoop | عدد محدود من ICA وستة متاجر Coop بحسب الإفادات الأولية |
| إستونيا | موقع تجاري واحد على الأقل | استجابة سريعة لتغيير غير مصرح به في نظام تبريد |
| أيرلندا | بعض متاجر SuperValu | بلاغات عن تعطل التبريد في 13 متجرًا |
لماذا يعيد الحادث إلى الأذهان اختراق المتاجر الفرنسية؟
تأتي الاضطرابات بعد أسابيع من حوادث أصابت منظومات التبريد في مئات المتاجر الفرنسية خلال أكتوبر، حين أفادت التحقيقات عن تغيير إعدادات أجهزة متصلة عن بُعد، ما أدى إلى ارتفاع حرارة المنتجات وإتلاف مخزون غذائي. التشابه بين الحادثتين واضح من حيث نوع الأجهزة وتأثير تغيير الحرارة، لكنه لا يعني تأكيد الصلة الجنائية أو التقنية بينهما. ولا توجد معلومات موثوقة تكفي لإعلان هوية المهاجمين في موجة نوفمبر.
يُظهر هذا النمط أن هجمات سيبرانية على تقنيات التشغيل الصناعية قد تمتد آثارها خارج شاشات الكمبيوتر. فالمواد الغذائية تحتاج إلى سلسلة تبريد مستمرة منذ التخزين والنقل وحتى عرضها في المتجر، وأي اضطراب طويل قد يفرض إعدام المنتجات احترازًا على سلامة المستهلكين. والخسارة هنا ليست قيمة المنتجات فقط، بل تشمل وقت فرق الصيانة والتوريد وإعادة تجهيز نقاط البيع.
كيف يؤدي تغيير إعداد برمجي إلى إفساد أطعمة حقيقية؟
تعتمد المجمدات التجارية على مستشعرات حرارة ووحدات تحكم تنظم تشغيل الضاغط والمراوح ودورات إزالة الجليد. وفي الظروف الطبيعية، يسمح ذلك بإبقاء الأغذية ضمن النطاق المحدد لكل منتج. لكن إذا أصبح شخص غير مخوّل قادرًا على تعديل الضبط عن بُعد، فقد يمنع التبريد أو يطيل دورة إزالة الجليد. وتزداد الخطورة عندما تتعطل الإنذارات أو لا تصل إلى فريق المناوبة في الوقت المناسب.
لا يتطلب الأمر السيطرة على شبكة المتجر بأكملها كي تتأثر ثلاجة متصلة بنظام إدارة عن بُعد. ومع ذلك، لا يمكن من الأخبار المتاحة الجزم بنوع كلمة المرور أو البروتوكول أو الثغرة التي استُخدمت في كل حادث. أي وصف تفصيلي لمسار الاختراق باعتباره حقيقة مؤكدة سيكون تجاوزًا للأدلة المنشورة. ولذا تبقى هجمات سيبرانية على أنظمة التشغيل موضوع تحقيق تقني يتطلب سجلات دخول وبيانات من مزودي الخدمة.
الأمن السيبراني للمتاجر لا ينتهي عند بوابة الدفع
تستثمر متاجر كثيرة في حماية المدفوعات وبيانات العملاء، لكن الأجهزة الموجودة خلف المتجر أو داخل غرفة الصيانة تحتاج أيضًا إلى ضبط صلاحيات الوصول. وتشمل هذه الأنظمة التبريد والتهوية والإضاءة والتحكم في المباني. وقد تكون بعض المعدات قديمة أو يصعب إيقافها لتثبيت تحديثات، وهو ما يتطلب خطط صيانة ومتابعة مدروسة بدلاً من تجاهلها حتى وقوع عطل.
ومع توسع اتصال الأجهزة بالإنترنت، تصبح إدارة الوصول عن بُعد مسؤولية مشتركة بين المتجر وشركة الصيانة ومورد وحدة التحكم. ويُفضل فصل شبكات التشغيل عن شبكات الموظفين والزوار، وتقييد الحسابات، ومراجعة الأجهزة المعرضة مباشرة للإنترنت، واختبار وصول التنبيهات إلى أشخاص قادرين على التدخل. ولا تمنع أي خطوة منفردة جميع هجمات سيبرانية محتملة، لكن الجمع بين الضوابط يحد من مساحة الضرر.
ولفهم جانب من المخاطر اليومية المرتبطة بتأجيل التحديثات وضعف كلمات المرور، يمكن الاطلاع على مقال سوالف سوفت كيف تؤمّن حسابك بعد اختراق خدمة Authy الذي يناقش الممارسات الأمنية الأساسية. وتختلف أنظمة التبريد التجارية عن الأجهزة الشخصية، لكنها تشترك معها في أهمية التحديثات والتحكم في الدخول. وتوضح هجمات سيبرانية كهذه أهمية مراجعة سجلات أجهزة التشغيل عند التحقق من سبب الاضطراب.
ما الإجراءات العملية لحماية أنظمة التبريد؟
لا يكفي تركيب كاميرات في المتجر أو الاعتماد على وجود موظف يلاحظ ارتفاع الحرارة. فبعض التغيرات تقع ليلًا عندما تكون الأبواب مغلقة، ويمكن أن يتلف المخزون قبل بداية العمل. وتحتاج المؤسسات إلى قواعد تشغيل واضحة تشمل اكتشاف الحوادث، وكيفية العزل الآمن، ومن يقرر مصير المنتجات عند انقطاع سلسلة التبريد.
- حصر وحدات التبريد المتصلة بالشبكة وتحديد الشركة المسؤولة عن صيانتها وتحديثها.
- تفعيل المصادقة القوية وتقييد الوصول عن بُعد بالمصرح لهم فقط.
- فصل شبكات التحكم عن أنظمة الدفع وشبكات الضيوف كلما أمكن.
- اختبار تنبيهات الحرارة بصورة دورية وتحديد بديل إذا فشل الاتصال الرئيسي.
- وضع خطة لعزل النظام وفحص سلامة الأغذية دون اتخاذ إجراءات عشوائية قد تتلف المعدات.
هذه الخطوات ليست دليلًا على قصور مؤسسة بعينها، بل إجراءات عامة للحد من تأثير هجمات سيبرانية على تقنيات التشغيل. كما يجب تقييم المنتجات التي خرجت من نطاق التبريد الآمن وفق إرشادات سلامة الغذاء المحلية، لا بالاعتماد على شكل العبوة أو رائحة الطعام وحدهما.
ما الذي لم يُحسم بعد؟
لا تزال أسئلة أساسية بلا إجابات نهائية: هل جرى استغلال نوع واحد من أجهزة التحكم في كل الدول؟ هل كانت الحوادث منسقة؟ وهل استهدفت المجموعات نفسها المتاجر الفرنسية سابقًا؟ لا تكفي التقارير الأولية لتحديد ذلك، ولم تعلن السلطات حتى الآن نسبة موحدة للخسائر أو حصيلة مالية نهائية على مستوى أوروبا. لذلك يجب تجنب جمع الخسائر المحتملة في رقم ضخم لا يستند إلى بيان محاسبي منشور.
وتوضح الحوادث أن هجمات سيبرانية تستهدف البنية الرقمية قد تترك أثرًا فوريًا في العالم المادي، من رف فارغ إلى شحنة غذائية مهدرة. وستتحدد الصورة الكاملة بما تعلنه المؤسسات والسلطات بعد الفحص الفني، بينما تظل الأولوية الحالية لسلامة المنتجات واستعادة التبريد ومنع تكرار الوصول غير المصرح به. وتجعل هجمات سيبرانية تؤثر في الأغذية استمرار الخدمة مرهونًا بسلامة التقنية وسلامة المنتجات معًا.
لا يسمح بنقل هذا المحتوى من سوالف دون الاشارة برابط مباشر